OpenAI のモデルの Google Cloud 提供とは?使用可能なモデルや料金、はじめかたについて
OpenAIのモデルが、Google CloudのModel Gardenでも提供されることになりました。使用可能な3つのモデルや料金の仕組み、入力データの扱い、利用のはじめかたについて解説します。
記事を読む
この記事のポイント
「Claude Duet」は、Anthropicが2026年10月21日に研究プレビューを開始したAIエージェントアプリです12。ユーザーの指示を待つのではなく、能動的に行動する点が特徴です。接続したアプリの情報を確認し、ユーザーに先回りして業務を進めることができます。なお、メールの送信や決済実行時にはユーザーの承認が必要です。
本記事では、Claude Duetでできることを解説します。また、OpenAIのdotsとの違い、利用条件と料金、導入前に知っておきたい制限も整理しています。なお、2026年10月22日時点の情報をもとに作成しています。
Claude Duetは、定期的に必要な情報を要約して通知し、クラウド上のコンピューターと接続先のアプリでユーザーから依頼された業務を遂行します1。Claude Duetが数時間おきに接続先のアプリを確認し、対応が必要なときにユーザーに通知するのです1。
Anthropicは、Claude Duetを次のように紹介しています1。
It comes to you with what needs your attention, completes tasks you ask of it, keeps working even when you step away, and checks with you before it acts on your behalf.
Claude Duetは対応が必要なことを知らせ、頼んだタスクをこなし、あなたが席を外している間も作業を続け、あなたに代わってアクションを実行します。また、重要なアクションを実行する際はあなたに確認を求めます。
多くの業務を抱え、対応に手が回らない専門職や小規模事業者が主なユーザーとして想定されています1。Claude DuetはiOS・Android向けの専用アプリと、パソコンのブラウザーからアクセスするclaude.aiから利用可能で1、搭載モデルは、AnthropicのClaude Opus 5.5です3。
Anthropicは、これまでもパソコン上で業務を進める「Claude Cowork」や、スマートフォンからClaude Coworkに指示を出せる「Dispatch」も提供していますが、Dispatchでは、Claudeが作業するためのパソコンを起動しておく必要がありました4。一方、Claude Duetは、独自の仮想マシンとブラウザーを保持するため、ユーザーのパソコンやスマートフォンが起動していなくてもクラウド上で作業を続けられます1。
また、接続可能なアプリについて、2026年10月22日時点でGmail・Googleカレンダー・Googleドライブ・Slack・QuickBooks・HubSpot・Docusign・Calendlyなど6,000以上のコネクターやプラグインに対応しています35。
AnthropicはClaude Duetで実現できることについて、次のような例を挙げています1。
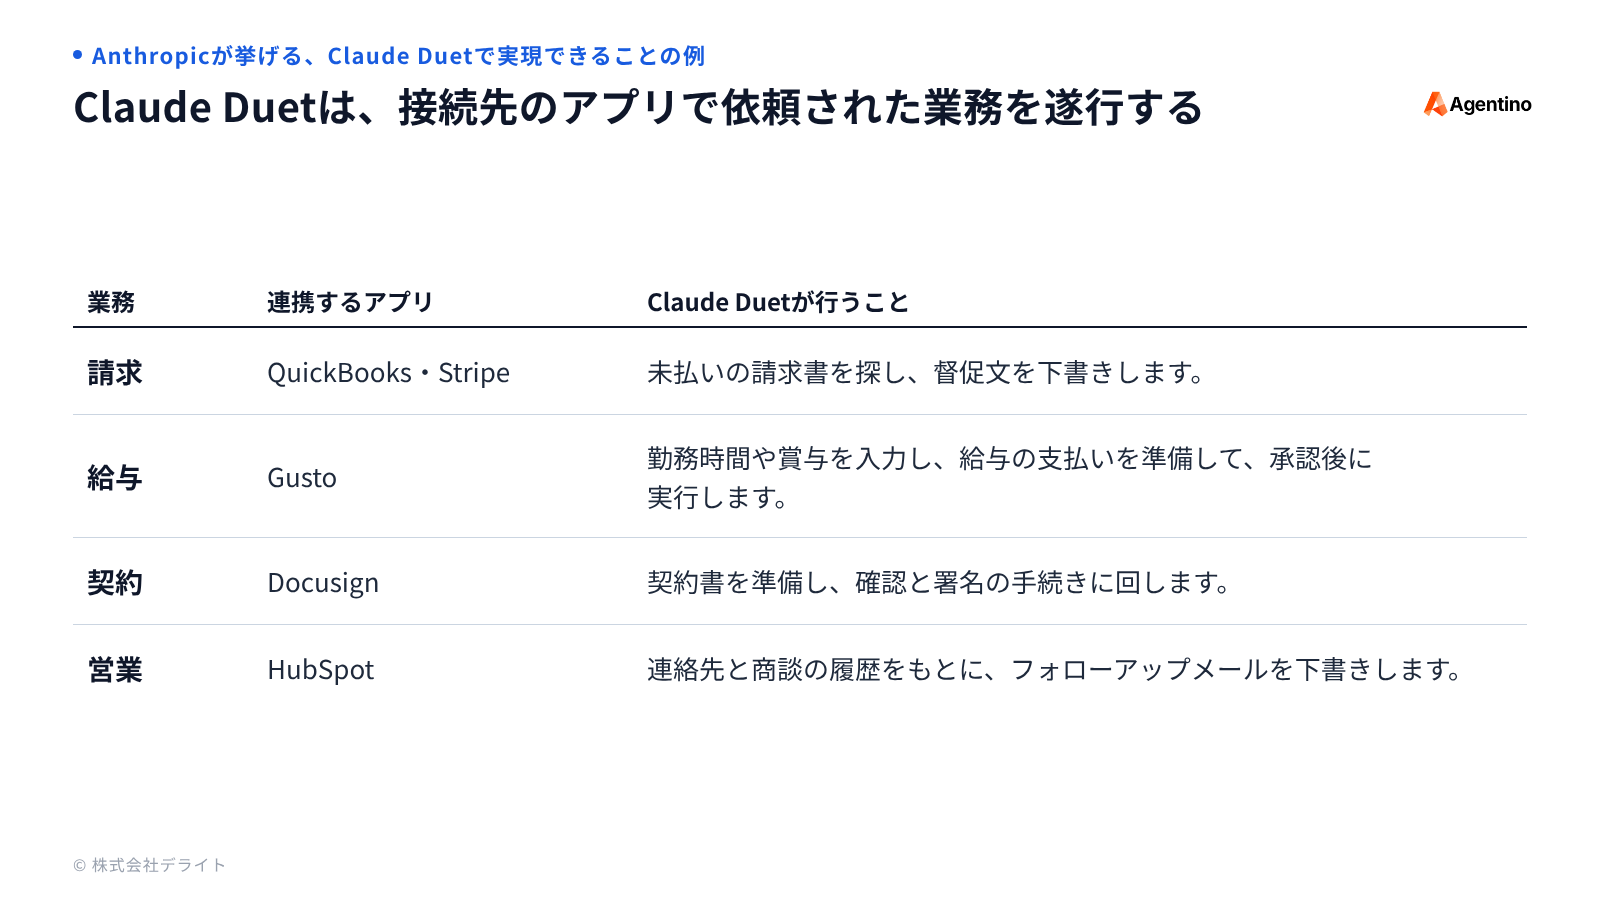
情報の閲覧や下書きの作成、資料の準備などはClaude Duet単体で実行しますが、メッセージ送信・支払い・署名・削除といった重要なアクションを実行する際は人の承認が必要です1。
2026年10月22日時点では、以下のとおり線引きされています15。
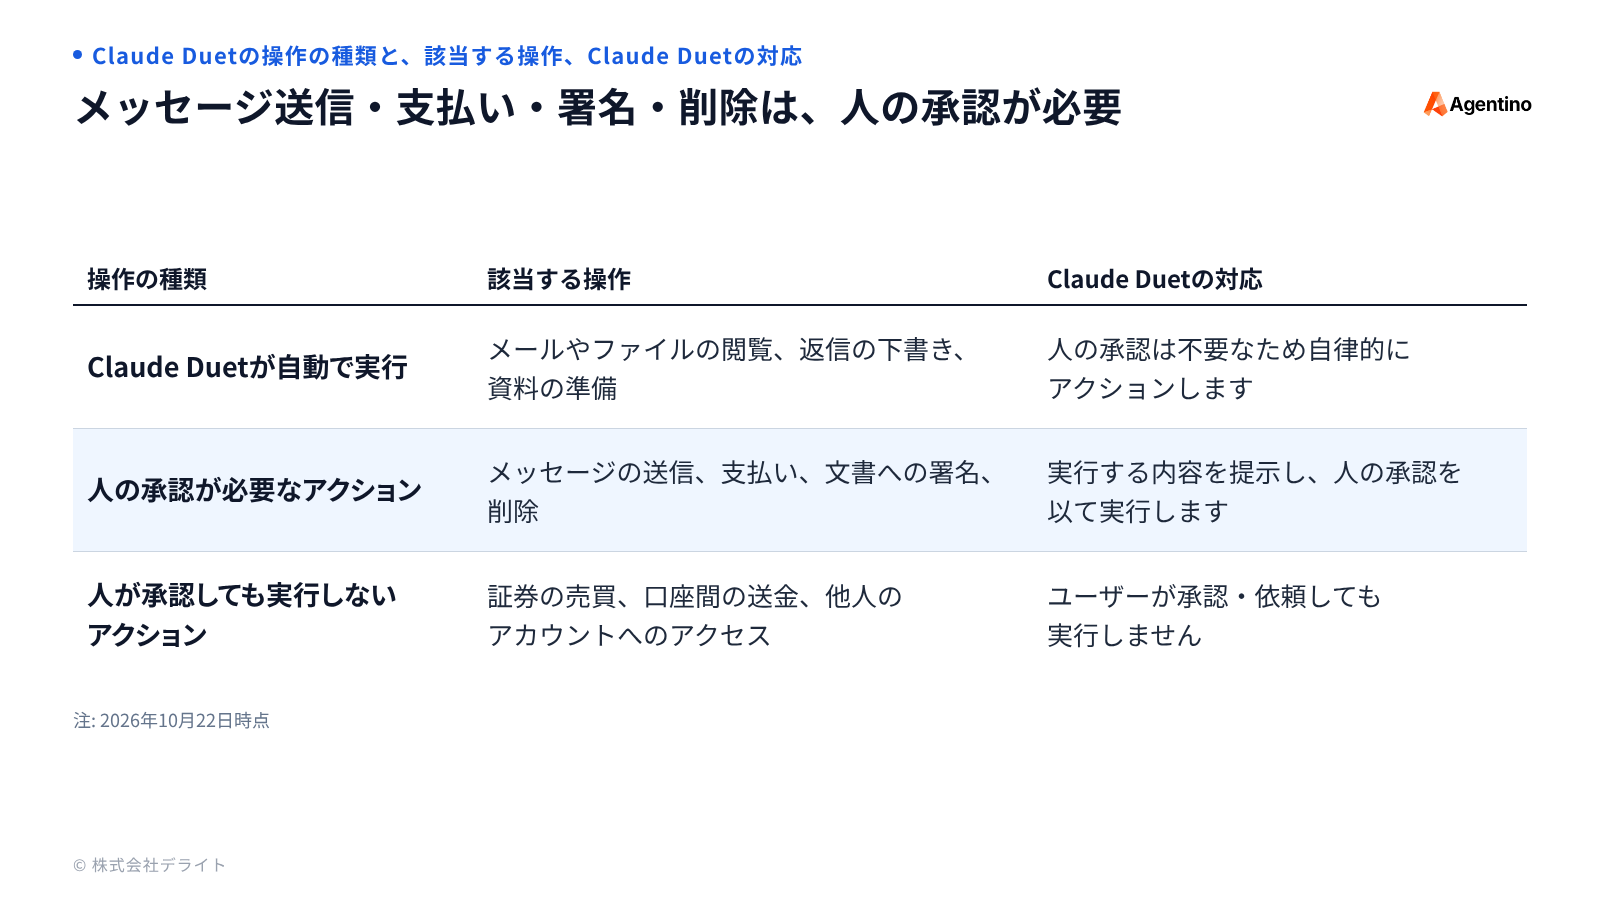
Claude Duetがユーザーに承認を求める際、これからClaude Duetが実行する内容が具体的に共有されます1。すぐに承認できない場合、承認が不要な作業から進め、改めてユーザーに承認を依頼します5。
ユーザーによる承認は、プロンプトインジェクションへの対策の一つでもあります5。プロンプトインジェクションとは、不正な指示を紛れ込ませ、AIに意図しない動作をさせる攻撃を指します。意図しない動作は却下することでプロンプトインジェクションを防ぎます。
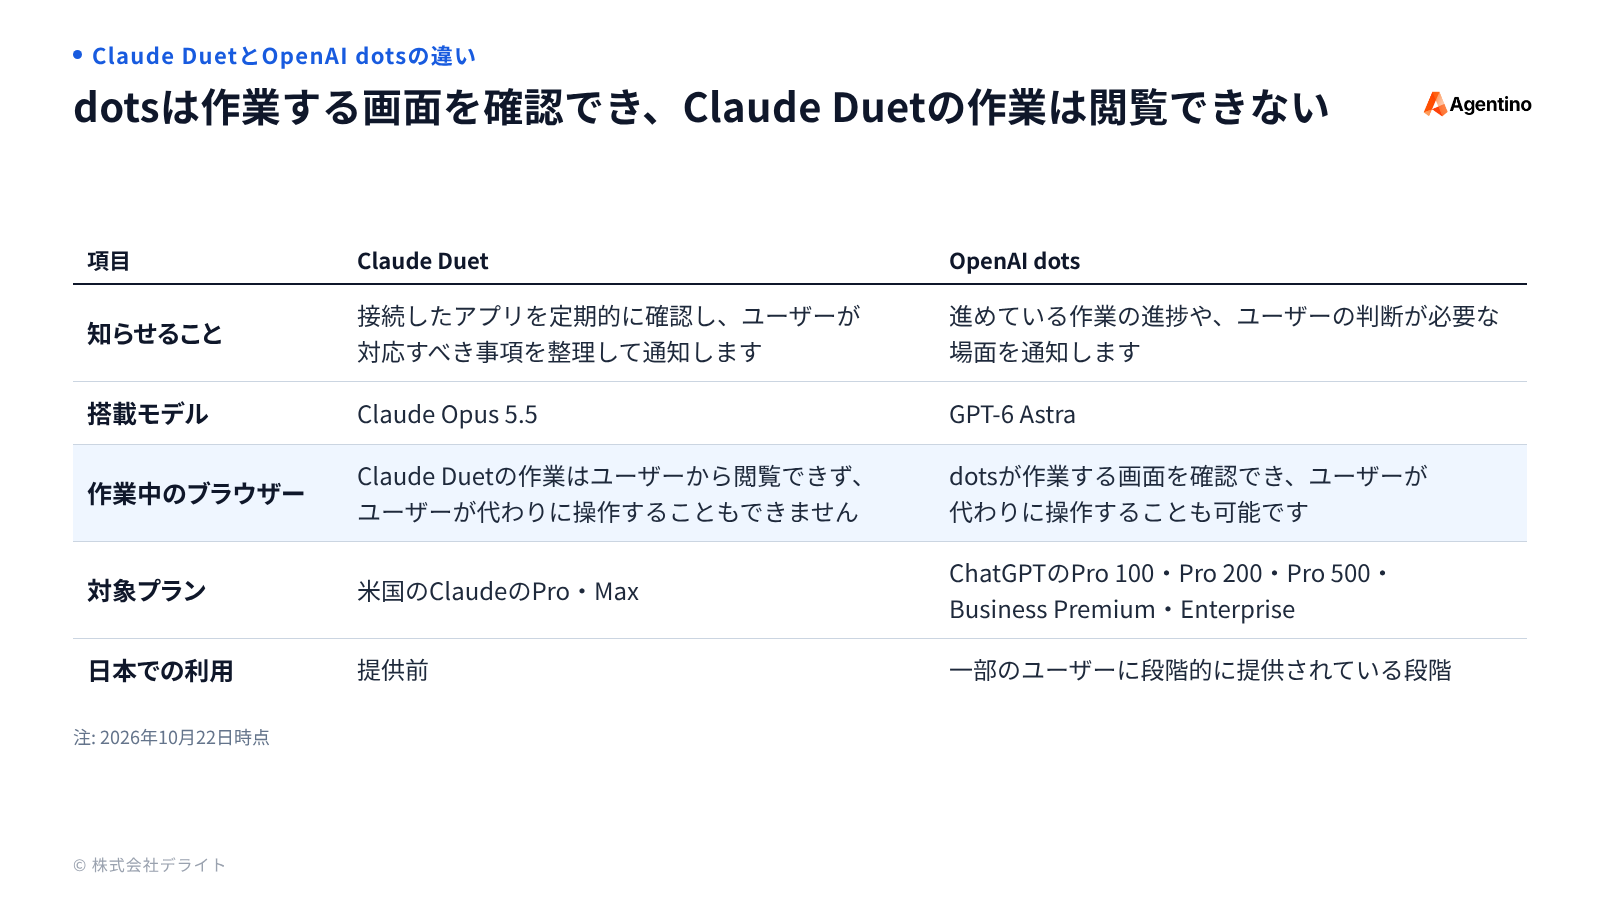
Claudeアプリがユーザーの指示を受けて作業を実施するのに対し、Claude Duetは能動的にデータを巡回し、対応が必要と判断したことをユーザーに通知します3。メモリーやコネクターはClaudeアプリから引き継いで利用可能ですが、2026年10月22日時点ではClaude DuetはClaudeアプリとは別のアプリを起動して利用します13。同様のAIエージェントとして、OpenAIのdotsがあります。dotsもクラウド上にコンピューターとブラウザーを備え、判断が必要な場面でユーザーに知らせることが可能です6。
Claude DuetとOpenAI dotsの違いは、次のとおりです(2026年10月22日時点)356。
2026年10月22日時点で、Claude Duetを利用できるのは、米国のProまたはMaxの利用者のうち、順番待ちの招待が完了したユーザーのみです5。この研究プレビューの提供地域は米国のみで5、日本のClaudeアカウントでは、ProやMaxを契約していても利用できません。また、現在、日本での提供開始時期は発表されていません。
米国での順番待ちの招待は順次行われ、利用開始タイミングは利用者によって異なります5。TeamとEnterpriseプランは同日時点では対象外ですが、Anthropicは今後対象に加える予定としています5。
また、研究プレビュー中の利用料金はProとMaxのプランに含まれ、追加料金はかかりません(2026年10月22日時点)5。ただし、トークンの利用上限はClaudeのチャットと共通です。要約や数時間おきの確認も、トークン利用量としてカウントされます5。
Claude Duetは研究プレビュー段階で、判断を誤ることがあります。Anthropicも、メールのやり取りの内容を読み違えたり、優先順位を見誤ったりすることがあると説明しています15。
公式ヘルプサイトに記載のある特記事項は、次のとおりです5。
また、Claude Duetの機能は主にビジネス向けのため、会食の予約や旅行チケットの手配などプライベートな用途に発展させるにはまだ時間がかかりそうです1。
公式ヘルプサイトでは、ユーザーが承認するとき、Claudeの下書きや操作内容を確認することを推奨しています5。たとえば、メールなら送信先とテキスト、支払いなら金額と支払い先を必ず確かめてから承認してください。また、緊急の連絡はClaude Duetではなくユーザー自身でもこまめに確認しましょう。
「Claude Duet」は、接続したアプリの情報を確認し、ユーザーの指示を待たずに先回りして業務を進める、AnthropicのAIエージェントアプリです。本記事では、Claude Duetでできること、承認が必要なアクション、OpenAIのdotsとの違い、利用条件と制限を整理しました。
メッセージ送信・支払い・署名・削除といった重要なアクションは、ユーザーの承認を得てから実行します。2026年10月22日時点で利用できるのは、米国のProまたはMaxの利用者のうち、順番待ちの招待が完了したユーザーのみで、日本からはまだ利用できません。
当メディアでは、AIエージェントに関する情報やノウハウを発信しています。当社プロダクトの「Agentino」は、営業やマーケティング業務を自律的に支援するエージェント基盤としても利用されています。営業プロセスの効率化をご検討の企業様は、お気軽にお問い合わせください。
A.Anthropicが2026年10月21日に研究プレビューを開始したAIエージェントアプリです。ユーザーの指示を待たずに、接続したアプリを数時間おきに確認し、対応が必要なことを通知します。独自の仮想マシンとブラウザーを保持するため、ユーザーのパソコンやスマートフォンが起動していなくても作業を続けられます。
A.情報の閲覧や下書きの作成、資料の準備は承認なしで実行しますが、メッセージ送信・支払い・署名・削除の前にはユーザーの承認を求めます。証券の売買、口座間の送金、他人のアカウントへのアクセスは、ユーザーが承認しても実行しません(2026年10月22日時点)。
A.Claude Duetは、接続したアプリを定期的に確認し、ユーザーが対応すべき事項を整理して通知します。dotsは、進めている作業の進捗や、ユーザーの判断が必要な場面を通知します。また、dotsは作業する画面を確認できますが、Claude Duetの作業はユーザーから閲覧できません(2026年10月22日時点)。
A.2026年10月22日時点では使えません。利用できるのは、米国のProまたはMaxの利用者のうち、順番待ちの招待が完了したユーザーのみです。日本のClaudeアカウントでは、ProやMaxを契約していても利用できず、日本での提供開始時期も発表されていません。
OpenAIのモデルが、Google CloudのModel Gardenでも提供されることになりました。使用可能な3つのモデルや料金の仕組み、入力データの扱い、利用のはじめかたについて解説します。
記事を読む
Brotliの脆弱性とは、OpenAIのAIレッドチームが発見したデータ圧縮ライブラリの欠陥です。Node.jsだけでなく、Python・.NET・Envoyなど幅広いソフトウェアに影響し、米国のCISAは2026年10月27日(米国時間)に実際の悪用を確認しました。本記事では、影響を受けるソフトウェアと修正版、悪用の状況、企業が確認すべき項目と更新方法を解説します。
記事を読む
LiteLLMの侵害とは、AIモデルを呼び出すためのツール「LiteLLM」の不正なバージョンが配布された事件を指します。不正なバージョン、盗まれた認証情報の悪用の状況、企業に求められる対応を、2026年11月2日時点の情報で解説します。
記事を読むNext step