LiteLLMのサプライチェーン攻撃とは?影響を受けるバージョンの確認方法と対応
LiteLLMの侵害とは、AIモデルを呼び出すためのツール「LiteLLM」の不正なバージョンが配布された事件を指します。不正なバージョン、盗まれた認証情報の悪用の状況、企業に求められる対応を、2026年11月2日時点の情報で解説します。
記事を読む
この記事のポイント
Brotliの脆弱性とは、OpenAIのAIレッドチームが発見したデータ圧縮ライブラリの欠陥です。Node.jsだけでなく、PythonやEnvoyなど幅広いソフトウェアに影響するため、企業は自社で使用しているソフトウェアのバージョンを確認し、修正版に更新する必要があります。修正版は2026年10月21日(米国時間)から順次公開されています12。
この記事では、次の内容を解説します(2026年11月2日時点の情報です)。
最新の状況(2026年11月2日更新)
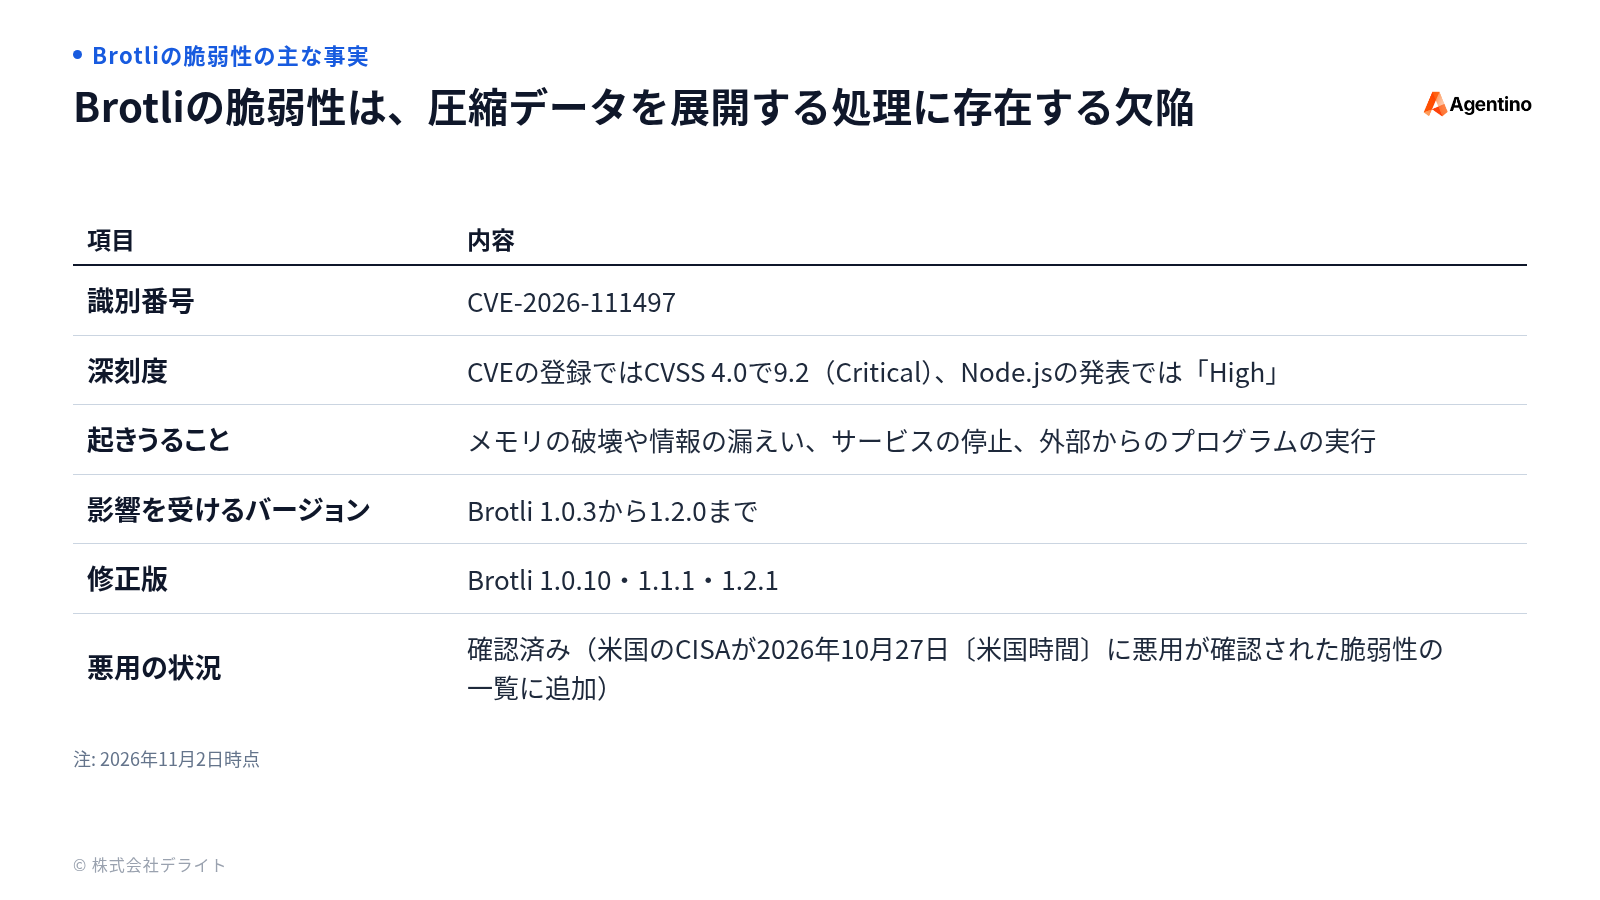
Brotliの脆弱性は、圧縮データを展開する処理に存在する欠陥です。細工された圧縮データを読み込むことで、認証を必要とせず、外部から任意のプログラムを実行されるおそれがあります。
Brotliは、Googleが開発したデータ圧縮の形式と、その形式を扱うライブラリです102。Web通信では、送受信するデータを小さくする圧縮方式(br)として広く使われており、FirefoxなどのブラウザやNode.js、Webサーバーにも組み込まれています11。
主な事実は、次のとおりです(2026年11月2日時点)。
出典: CVE Program12/Node.js1/Google2/CISA34
問題があるのは、圧縮データを元に戻す「展開処理」です12。OpenAIによると、修正前のサーバーとクライアントは、受信したデータを通じて乗っ取られるおそれがあります13。
発見・報告したのは、OpenAIのCodex Securityの研究者です121。OpenAIは、オープンソースソフトウェアの安全性向上を目指す取り組み「Patch the Planet」の一環として、Brotliの修正手順や暫定的な対策を公開しています10。
Node2ShellとHTTP2Shellは、いずれもCVE-2026-111497を指す通称です。開発元や発見者の発表では、どちらの名称も使用されていません12113。
Node2Shellという名称は、Node.jsの修正版が公表された翌日には使われていました14。セキュリティ企業のImpervaは、自社の分析で用いた名称だと説明しています14。
一方、HTTP2Shellは、Pythonなどへの影響が判明した後に、セキュリティ企業のAikidoが使用した名称です15。HTTPを扱うソフトウェアへの影響の広がりを示す名称ですが、脆弱性そのものはBrotliの展開処理に存在します12。
社内や委託先に問い合わせる際は、通称だけでなくCVE番号も併記すると、対象の脆弱性を正確に伝えられます。
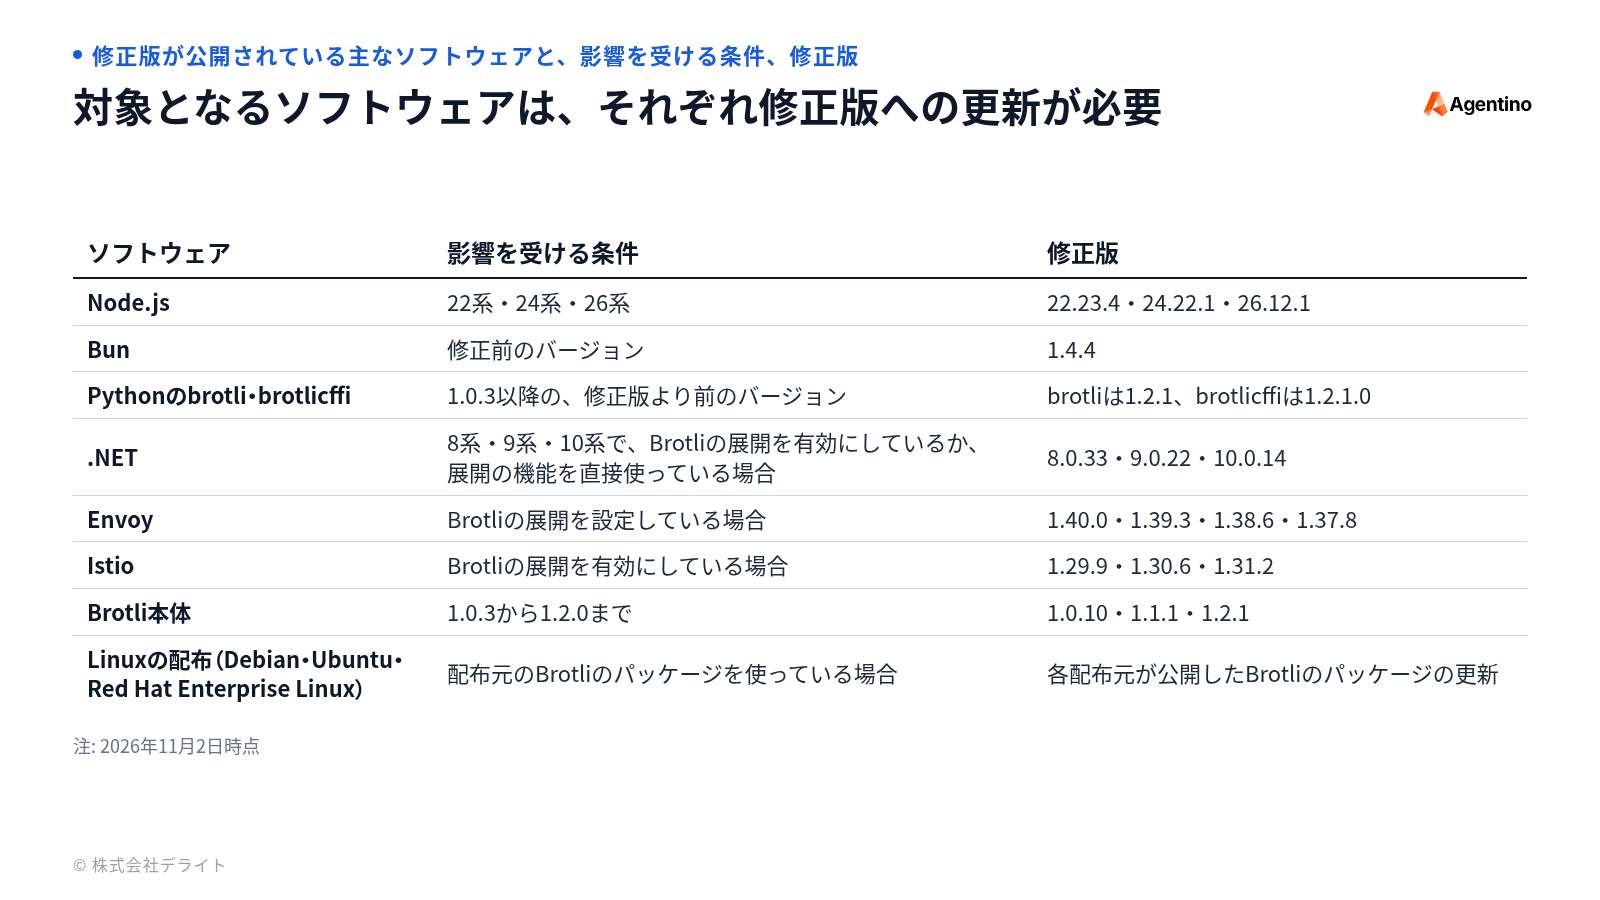
脆弱性はBrotli本体に存在するため、Node.jsだけでなく、Brotliを組み込んだPython・.NET・Bun・Envoyなどにも影響します。対象となるソフトウェアは、それぞれ修正版への更新が必要です1316。
修正版が公開されている主なソフトウェアは、次のとおりです(2026年11月2日時点)。
出典: Node.js1/Patch the Planet(OpenAI)10/GitHub Advisory Database17/Microsoft(.NET)16/Envoy18/Istio19/CVE Program12/Debian7/Ubuntu8/Red Hat9
また、Node.jsは、サポートが終了したバージョンも影響を受けるとしています1。DebianやUbuntuが配布するNode.jsは、配布元のBrotliのパッケージを使うため、Node.jsとあわせてBrotliのパッケージも更新してください78。
.NETでは、Webアプリの仕組み(ASP.NET Core)と通信の機能(HttpClient)は、標準の設定ではBrotliの圧縮データを自動で展開しません16。Microsoftは、展開を有効にしている場合や、Brotliの展開の機能を直接使っている場合に影響を受けるとしています16。
OpenAIは、表に記載したソフトウェアに加え、次のものも確認するよう勧めています10。
また、Red Hatは、FirefoxとThunderbirdがBrotliの展開処理を独自に組み込んでいるとして、影響を受ける製品に挙げています11。Red Hatの脆弱性情報では、同社が2026年4〜5月に配布したFirefoxとThunderbirdの140.10.0が、修正済みのバージョンとして記載されています9。ブラウザやメールソフトも、提供元が公開する更新を適用してください。
影響を受けるのは圧縮データを展開する側で、圧縮して送信するだけの場合は対象外です10。
そのため、自社で利用しているソフトウェアのうち、Brotliの圧縮データを展開するものを把握する必要があります。
2026年10月27日(米国時間)、米国のCISAは、この脆弱性を悪用が確認された脆弱性の一覧に追加しました34。セキュリティ企業も、修正前のNode.jsで攻撃コードが動作することや、公開された攻撃コードを使った通信を確認しています。
発表元ごとの内容は、次のとおりです。
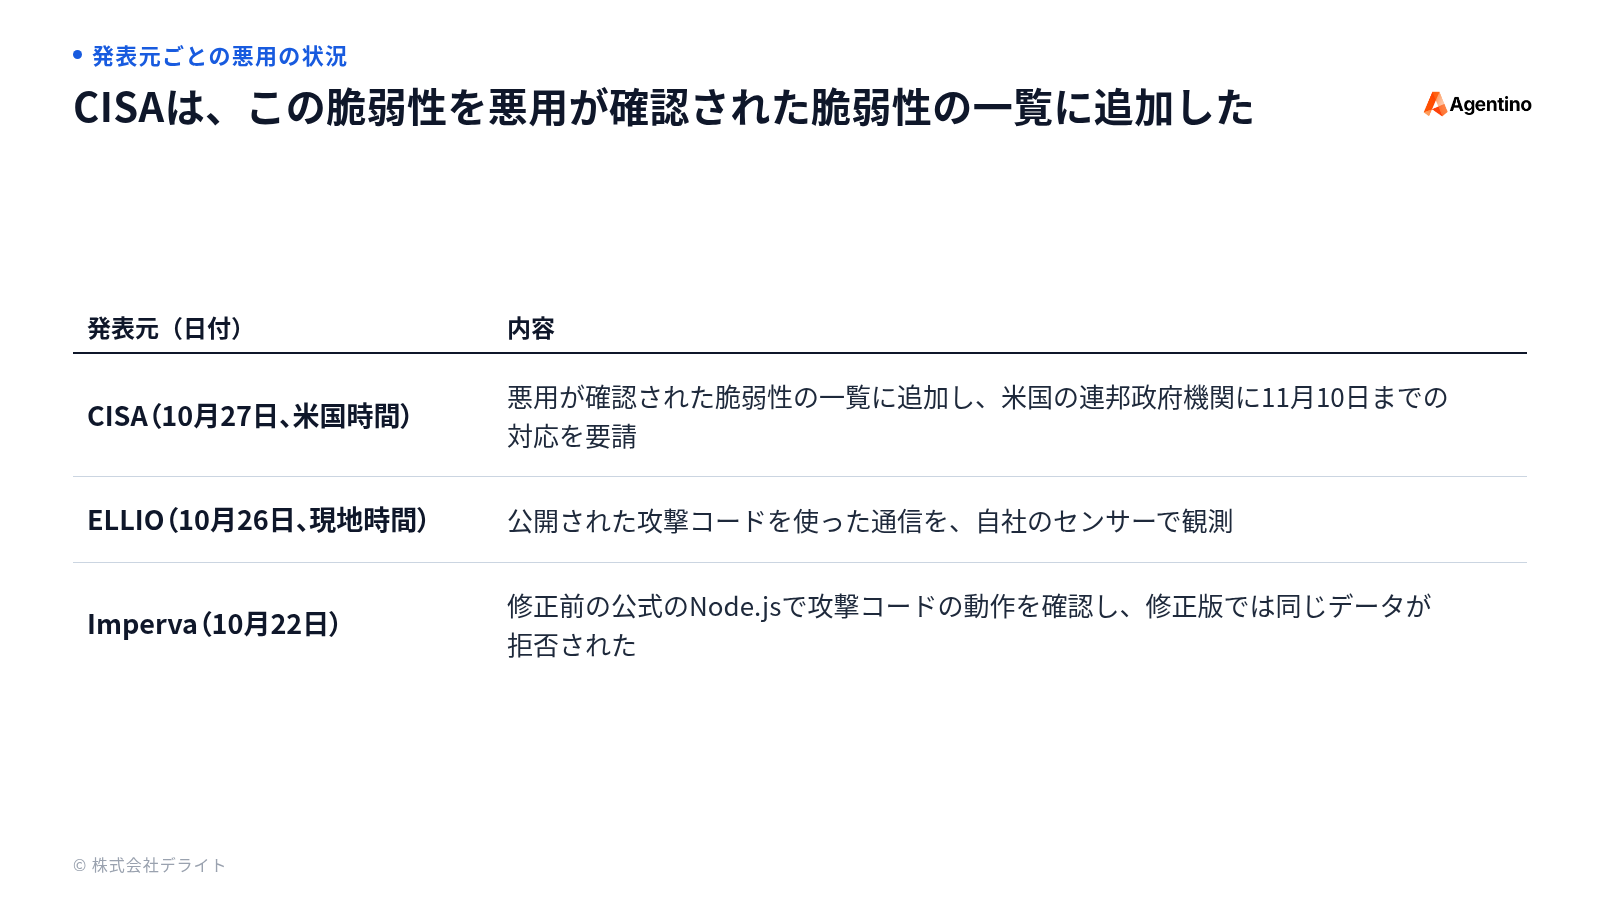
実際の悪用が確認されているため、修正版への更新を急ぐことが重要です。JPCERT/CCも、修正版の適用とあわせて、侵害の有無を調査するよう求めています6。
自社で利用しているソフトウェアのバージョンを確認し、影響を受ける場合は修正版に更新する必要があります。OpenAIも、影響を受ける環境を速やかに更新するよう求めています10。
企業が取るべき対応は、次の3つです。
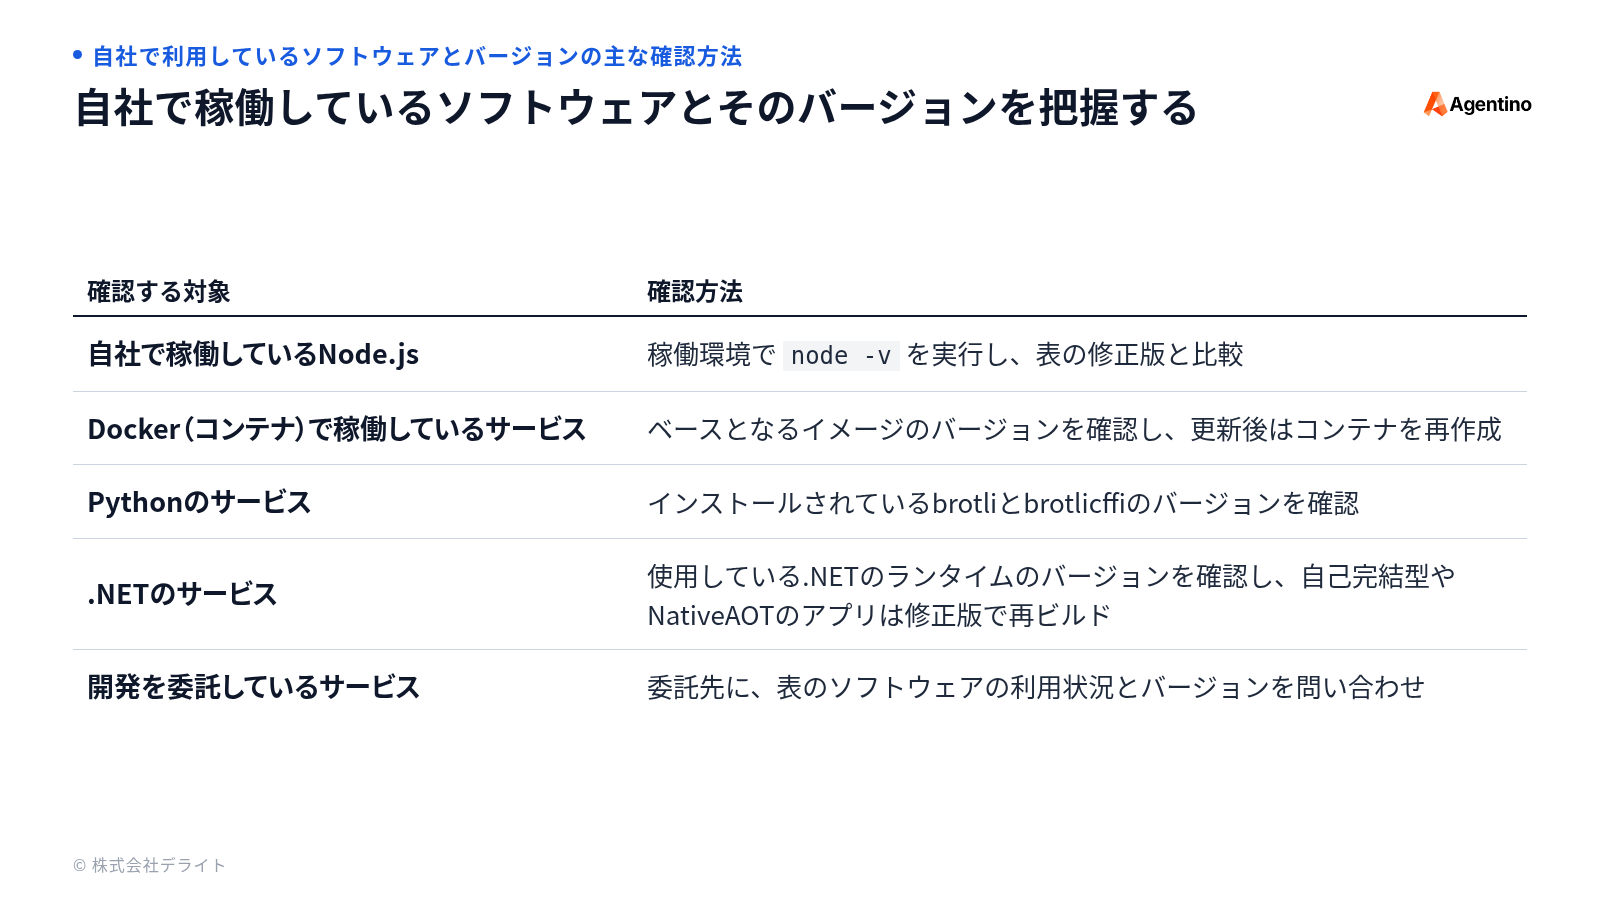
まず、自社で稼働しているサービスやツールを一覧にし、前述の表にあるソフトウェアを利用しているか確認してください。OpenAIは、Webサービスだけでなく、バックグラウンドで動作する処理も確認するよう勧めています10。
主な確認方法は、次のとおりです。
出典: Patch the Planet(OpenAI)10/GitHub Advisory Database17/Microsoft(.NET)16
まずは、自社で稼働しているソフトウェアとそのバージョンを、各管理担当者が把握することが重要です。
利用しているソフトウェアのバージョンが修正版より古い場合は、表に記載した修正版、またはそれ以降のバージョンに更新します10。ただし、ソフトウェアを更新するだけでは、稼働中のサービスに変更が反映されない場合があります。
OpenAIは、更新後に次の3つを実施するよう勧めています10。
委託先から更新完了の連絡を受けた場合も、実際に稼働しているソフトウェアが修正版に切り替わっていることを確認してください。
すぐに更新できない場合は、更新が完了するまで、外部から受信するBrotli形式の圧縮データの展開を停止します。gzipなど、ほかの圧縮形式は引き続き利用できます10。
ただし、CDNやWebサーバーでBrotliによる圧縮を停止しても、受信側の展開処理は停止されません10。また、WAFやデータサイズの制限だけでは、すべての攻撃経路を防ぐことはできません10。
展開処理の停止方法はソフトウェアによって異なるため、開発担当者や保守会社と相談してください。これらの暫定策は、修正版への更新に代わるものではありません。
AIを活用した脆弱性の発見が続いており、今後も広く利用されるオープンソースソフトウェアの更新が増えると考えられます。今回の脆弱性は、OpenAIがAIモデルの訓練環境を保護するために実施した試験で発見されました13。
OpenAIは、AIエージェントを使って訓練環境の脆弱性を調査しました20。発見されたオープンソースソフトウェアの欠陥については、「Patch the Planet」の取り組みを通じて開発元と修正を進めています20。
原因となった欠陥は、2026年2月にBrotliのソースコード上で修正されていました13。しかし、当時は脆弱性として認識されておらず、修正版も公開されていませんでした13。
また、10月21日に修正版が公開されたPHP本体の脆弱性(PHP2Shell)も、同じ取り組みの一覧に載っています10。詳しくは「PHP2Shellとは?AIが見つけたPHPの脆弱性と、求められる対応」で解説しています。
OpenAIは、将来のAIモデルが未知の脆弱性を発見し、悪用できるようになると予測しています20。企業は、利用しているソフトウェアと更新担当者を一覧化し、新たな脆弱性が発見された際の対応手順を明確にしておくことが重要です。
Brotliの脆弱性は、OpenAIのAIレッドチームが発見したデータ圧縮ライブラリの欠陥です。Node.jsだけでなく、PythonやEnvoyなど幅広いソフトウェアに影響するため、企業は自社で使用しているソフトウェアのバージョンを確認し、修正版に更新する必要があります。2026年10月27日(米国時間)には、米国のCISAが実際の悪用を確認しています。
まず、自社で稼働しているサービスやツールを一覧にし、Node.js・Python・Envoyなどのバージョンを確認してください。 影響を受ける場合は修正版に更新し、必要に応じてコンテナの再作成やサービスの再起動まで行います。 すぐに更新できない場合は、暫定策としてBrotli形式の圧縮データの展開を停止し、開発担当者や保守会社と対応を相談しましょう。
当メディアでは、AIとセキュリティに関する情報やノウハウを発信しています。当社では、AIエージェントの業務活用のご支援に加え、AIエージェントを用いたサイバー攻撃対策のコンサルティングも行っております。利用しているソフトウェアの洗い出しや更新の進め方についても、お気軽にご相談ください。
A.Brotliの脆弱性(CVE-2026-111497)は、Googleが開発したデータ圧縮ライブラリBrotliの、圧縮データを展開する処理に存在する欠陥です。OpenAIのAIレッドチームが発見し、細工された圧縮データを読み込むと、認証を必要とせず外部から任意のプログラムを実行されるおそれがあります。
A.悪用が確認されています。米国のCISAは2026年10月27日(米国時間)に、この脆弱性を悪用が確認された脆弱性の一覧(KEV)に追加し、米国の連邦政府機関に11月10日までの対応を求めました。脅威情報の企業ELLIOも、公開された攻撃コードを使った通信を観測しています。
A.受けます。脆弱性はBrotli本体に存在するため、Brotliを組み込んだPython・.NET・Bun・Envoy・Istioなどにも影響します(2026年11月2日時点)。影響を受けるのは圧縮データを展開する側で、圧縮して送信するだけの場合は対象外です。
A.更新が完了するまで、外部から受信するBrotli形式の圧縮データの展開を停止します。CDNやWebサーバーでBrotliによる圧縮を停止しても受信側の展開処理は停止されず、WAFやデータサイズの制限だけでもすべての攻撃経路は防げません。これらの暫定策は、修正版への更新に代わるものではありません。
Node.js「Wednesday, October 21, 2026 Security Releases」(2026年10月21日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6
CISA「Known Exploited Vulnerabilities Catalog」 ↩︎ ↩︎2 ↩︎3 ↩︎4
CISA「CISA Adds Two Known Exploited Vulnerabilities to Catalog」(2026年10月27日、米国時間) ↩︎ ↩︎2 ↩︎3 ↩︎4
ELLIO「Node2Shell (CVE-2026-111497) aka HTTP2Shell and Broccoli2Shell: RCE analysis」(2026年10月26日更新) ↩︎ ↩︎2
JPCERT/CC「BrotliのC言語実装における境界外書き込みの脆弱性(CVE-2026-111497)に関する注意喚起」(2026年10月26日) ↩︎ ↩︎2
Ubuntu「USN-8956-1: Brotli vulnerability」(2026年10月27日) ↩︎ ↩︎2 ↩︎3
Red Hat「CVE-2026-111497」(Red Hat Customer Portal) ↩︎ ↩︎2 ↩︎3
Patch the Planet(OpenAI)「Brotli vulnerability (CVE-2026-111497)」(2026年10月23日更新) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6 ↩︎7 ↩︎8 ↩︎9 ↩︎10 ↩︎11 ↩︎12 ↩︎13 ↩︎14
Red Hat「RHSB-2026-015 Out-of-Bounds Write - Google Brotli Decoder (CVE-2026-111497) - “node2shell”」(2026年10月26日) ↩︎ ↩︎2
CVE Program「CVE-2026-111497: Out-of-Bounds Write in Google Brotli Decoder」(登録: Google、2026年10月22日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6
OpenAI(X)「During this red-teaming exercise, we also found a vulnerability …」(2026年10月24日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6
Imperva「Node2Shell: From Brotli Data to Remote Code Execution」(2026年10月22日) ↩︎ ↩︎2 ↩︎3
Aikido「Node2Shell evolves to HTTP2Shell. Brotli flaw (CVE-2026-111497) blast radius affects many libraries & apps using HTTP.」(2026年10月23日) ↩︎
Microsoft(.NET)「Microsoft Security Advisory CVE-2026-111497 | .NET Brotli Decoder Out-of-bounds Write Vulnerability」(GitHub、2026年10月25日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5
GitHub Advisory Database「GHSA-9v8h-qqgm-4m35」(2026年10月22日) ↩︎ ↩︎2
Envoy「Out-of-Bounds Write in Brotli Decompressor」(GitHub、2026年10月23日) ↩︎
OpenAI「Securing our frontier model training environment」 ↩︎ ↩︎2 ↩︎3
LiteLLMの侵害とは、AIモデルを呼び出すためのツール「LiteLLM」の不正なバージョンが配布された事件を指します。不正なバージョン、盗まれた認証情報の悪用の状況、企業に求められる対応を、2026年11月2日時点の情報で解説します。
記事を読む
Tailscale SSHの脆弱性とは、tailnet内の1台が侵害された場合に、別の端末でroot権限を取得されるおそれがあると報告された問題です。修正版1.104.4と公式のセキュリティ情報が公開されました。影響を受ける条件と、企業の対応を解説します。
記事を読む
Cursor は2026年10月29日(米国時間)、同社の拡張機能マーケットプレイスにおいて、悪意のあるコードを含む Claude Code 拡張が配布されていたことを発表しました。本記事では、その詳細と、影響の確認方法および対応方法についてご紹介します。
記事を読むNext step