【悪用を確認】Brotliの脆弱性(HTTP2Shell)とは?影響範囲と確認方法、企業が取るべき対応
Brotliの脆弱性とは、OpenAIのAIレッドチームが発見したデータ圧縮ライブラリの欠陥です。Node.jsだけでなく、Python・.NET・Envoyなど幅広いソフトウェアに影響し、米国のCISAは2026年10月27日(米国時間)に実際の悪用を確認しました。本記事では、影響を受けるソフトウェアと修正版、悪用の状況、企業が確認すべき項目と更新方法を解説します。
記事を読む
この記事のポイント
LiteLLMの侵害とは、AIモデルを呼び出すためのツール「LiteLLM」の不正なバージョンが配布された事件を指します。LiteLLMを利用する企業は、導入しているバージョンを確認し、影響を受けた認証情報を再発行する必要があります。開発元のBerriAIは、2026年10月21日に不正なバージョン1.107.0を取り下げました1。
LiteLLMは、アプリケーションとAIモデルをつなぐ役割を持ち、開発用のパソコンやテスト環境でも利用されています2。自社で導入した覚えがない場合も、開発担当者や委託先に確認しましょう。
最新の状況(2026年11月2日更新)
この記事では、次の内容を解説します(2026年11月2日時点の情報です)。
LiteLLMの侵害は、AIモデルを呼び出すためのツール「LiteLLM」の不正なバージョン1.107.0が、2026年10月21日に配布された事件です。
LiteLLMは、100種類以上のAIモデルをOpenAIと同じ形式で呼び出せるオープンソースのツールです9。アプリケーションとAIモデルをつなぐ役割を持つため、AIのAPIキーやデータベースの接続情報を保持する場合があります2。
不正なバージョンに関する情報は、次のとおりです(2026年11月2日時点)。
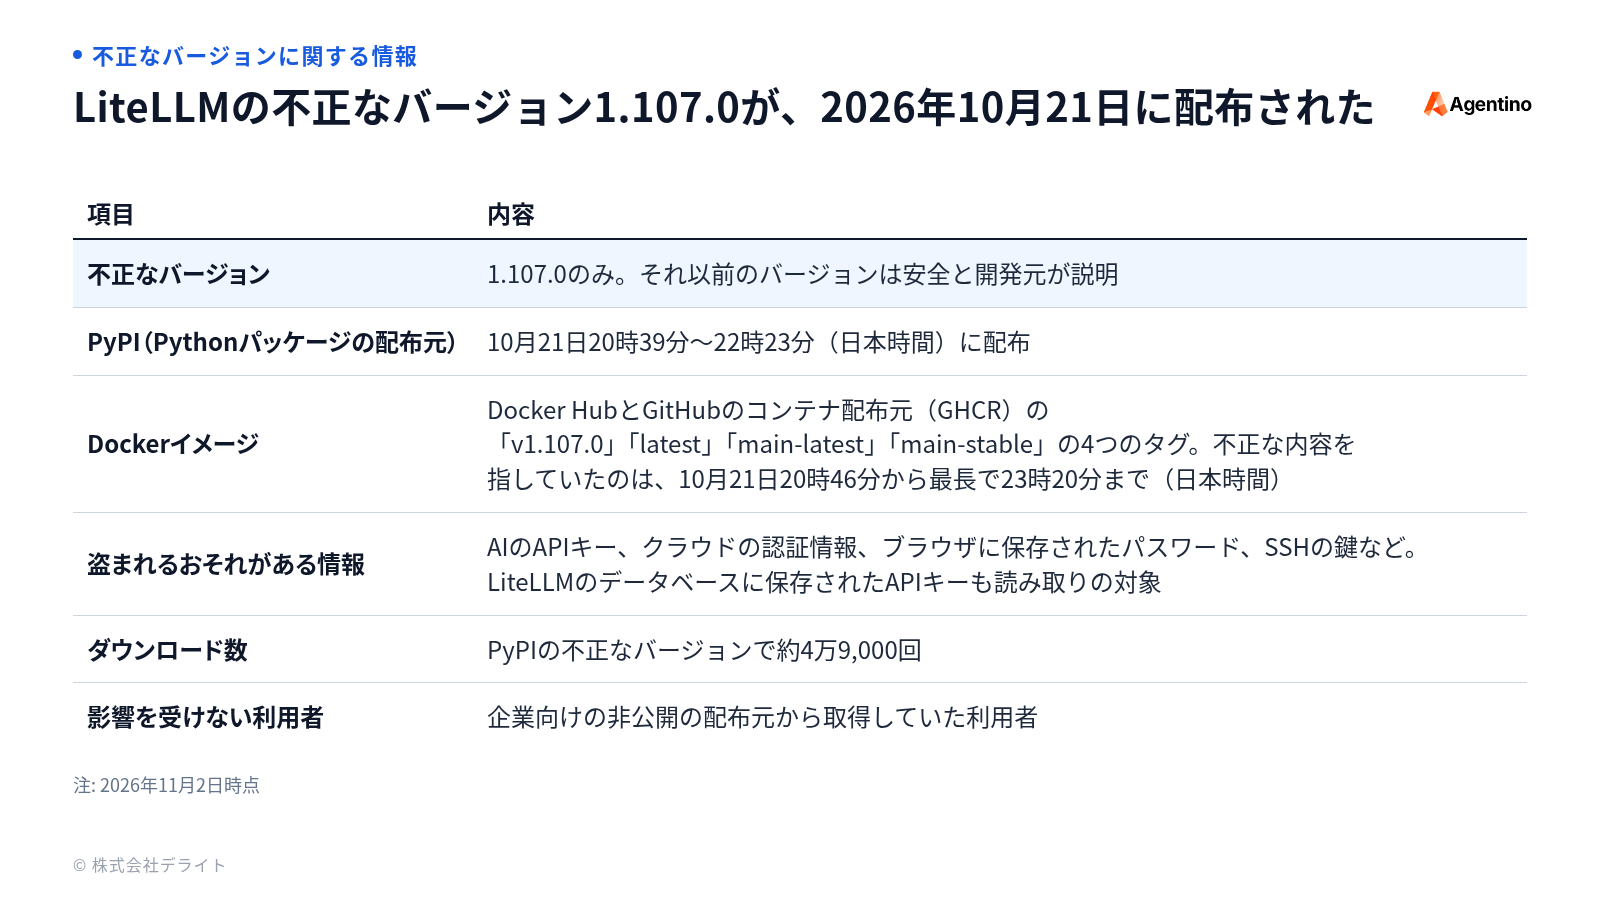
不正なバージョンは、GitHubユーザーのLidorMachlufさんが配布から20分以内に発見し、報告しました11。セキュリティ企業のJFrog、Wiz、Microsoftも分析結果を公表しています12102。
不正なパッケージやタグを削除しても、すでに実行された不正なプログラムの影響や、盗まれた認証情報による被害は解消されません。不正なバージョンは、その環境でPythonを起動するだけで実行される仕組みでした2。Microsoftは、別のパッケージをインストールするためにPythonを起動しただけで、不正なプログラムが実行された事例を報告しています2。
そのため、Microsoftは、パッケージやタグを削除するだけでは復旧にならないとしています2。開発元も、外部と通信できる環境に1.107.0を導入していた場合、情報が外部に送信されたものと見なすよう求めています1。
LiteLLMでは、2026年3月24日にも不正なバージョン1.82.7・1.82.8が配布されており、今回が2026年に入って2回目の侵害です13。3月の事件について、開発元は、開発工程で使用していたセキュリティ検査ツール「Trivy」の侵害が発端だったと見ています13。
一方、今回の侵害は、後述するように、開発元のAIエージェント基盤の認証情報が起点となっています11。
2026年11月2日時点で、盗まれた認証情報が実際に悪用されたことを、セキュリティ企業のWizが確認しています。Wizによると、攻撃者は情報を外部に送信してから約4.5時間後に、窃取したAWSの認証情報を使用しようとしました10。
その後、AWSで利用可能なAIモデルの一覧を取得する操作も行っています10。Wizは、この行動がAIモデルを不正利用する攻撃「LLMjacking」と同様の動きだと指摘しています10。一方、追加のプログラムを読み込んで実行する仕組みについては、使用された形跡が確認されていません102。
また、クラウドの実行環境を提供するRailwayも、10月21日(米国時間)に侵入を公表しました14。顧客の環境変数に保存されていたAPIキーなどが、読み取られたおそれがあるとしています14。
Railwayは、AIサービスの提供元への侵入を狙い、プラットフォーム企業を標的とする一連の攻撃の一部と見ていますが、LiteLLMの事件との関連については言及していません14。LiteLLMの開発元の発表でも、Railwayの事件には触れられていません111。
Railwayは、10月21日より前に登録した利用者に対し、Railwayに保存していた認証情報の再発行を推奨しています15。LiteLLMの不正なバージョンを導入した環境がある場合も、被害の確認を待たずに、認証情報の再発行を進めてください。
不正なバージョンを一度でも実行した環境は、侵害されたものとして扱う必要があります。環境を作り直し、その環境からアクセスできる認証情報をすべて再発行してください12。
対応は、次の3つです。
まず、10月21日の配布時間帯に、自社や委託先でLiteLLMを導入・起動していないか確認してください。開発元は、バージョンを固定せずにPyPIからインストールした場合と、4つのタグのDockerイメージを使用した場合を挙げています1。
主な確認対象は、次のとおりです2。
開発元は、2026年3月の侵害について、AIエージェントの開発フレームワークなどを通じてLiteLLMが間接的に導入される場合もあると説明しています13。自社で導入した覚えがない場合も、開発担当者や委託先に確認してください。
開発元は、「pip show litellm」でバージョンを確認し、「litellm-1.107.0.dist-info」「cook.pth」「sitecustomize.py」のファイルを探すよう案内しています1。これらのファイルが見つかれば影響を受けたと判断できますが、見つからなくても安全とは言い切れないとしています1。
1.107.0を導入していた場合は、その環境でPythonを起動せず、環境ごと作り直します。pipで再インストールする際にも、Pythonの起動によって不正なプログラムが再び実行されるおそれがあるためです1。開発元は、ファイルの削除手順を示したうえで、環境を一から作り直すことを推奨しています1。あわせて、裏で動き続けている不正なPythonのプロセスも停止します12。
再インストールするバージョンについて、開発元は10月21日に1.106.2へ固定するよう案内しました1。その後、1.106.3から1.106.6までが公開され、2026年11月2日時点のPyPIの最新バージョンは1.106.6(10月29日公開)です5。企業向けのライセンスで使う場合は、10月28日に公表された別の脆弱性も修正された版を選びます3。1.106系列では1.106.5以降です3。
Microsoftは、今後の対策として、バージョンとハッシュの固定を推奨しています2。Dockerイメージについても、「latest」のように内容が変わるタグではなく、イメージの識別子(ダイジェスト)を指定します2。なお、1.107.0のイメージには開発元の古い鍵による正しい署名が付いているため、署名の確認だけでは不正なイメージを見分けられません1。開発元は10月23日に署名の鍵を作り直しており、10月24日以降の版は新しい鍵で署名されています1。
1.107.0が実行された環境からアクセスできる認証情報は、窃取されたものと想定し、すべて再発行します。開発元が特に挙げているのは、次の4つです1。
Microsoftは、ソースコード管理やCI/CDの認証情報、SSHの鍵、AIコーディングツールの認証情報、ブラウザのログイン状態も対象に挙げています2。また、認証情報の再発行は安全なパソコンから行うことを推奨しています2。
あわせて、クラウドの操作ログを確認し、外部から認証情報が不正に使用されていないか調査してください1。
不正なバージョンが実行された環境は、パッケージを削除するだけでは復旧できません。環境を作り直し、アクセス可能だった認証情報を再発行するまでが必要な対応です。
今回の侵害は、AIエージェント基盤の管理者用のキーが流出したまま無効化されず、その基盤に設定されていた広範な権限を持つ認証情報が奪われたことから始まりました。開発元が10月23日(米国時間)に公表した調査報告によると、経緯は次のとおりです(日付は米国時間)11。
開発元は当初、社内のLiteLLMの記録から認証情報が盗まれたと考えていましたが、10月23日の調査報告で説明を修正しています11。また、流出した可能性のある認証情報を再発行しないことの危険性が、今回の事件で明らかになったとしています11。攻撃者は、ほかの社内システムでも、主にAIサービス提供元のAPIキーを探していました11。開発元は10月30日(現地の日付)に再発防止策を公表しました8。日常の作業に使うアカウントに所有者の権限を持たせないことや、流出した鍵は無効化を確かめてから対応を終える運用を挙げています8。
AIツールに認証情報を設定する際は、専用の認証情報を使用し、権限を必要最小限に制限することが重要です。また、流出が判明した場合は、速やかに無効化する必要があります。 ツールごとに設定している認証情報と再発行の担当者を一覧化しておけば、同様の事件が発生した際にも、対応が必要な認証情報を迅速に把握できます。
LiteLLMの侵害とは、AIモデルを呼び出すためのツール「LiteLLM」の不正なバージョンが配布された事件を指します。LiteLLMを利用する企業は、導入しているバージョンを確認し、影響を受けた認証情報を再発行する必要があります。2026年11月2日時点で、盗まれた認証情報が実際に悪用されたことも観測されています。
まずは、10月21日にLiteLLM 1.107.0を導入・起動したかどうかを確認してください。導入していた場合は、環境を作り直し、その環境からアクセスできる認証情報をすべて再発行します。さらに、AIツールごとに設定している認証情報と再発行の担当者を一覧化しておきましょう。
当メディアでは、AIとセキュリティに関する情報やノウハウを発信しています。盗まれたAPIキーやクラウドの認証情報によって、自社システムのどこまで侵入されるおそれがあるかは、攻撃を再現することで確認できます。当社では、AIエージェントを活用して攻撃を再現するセキュリティ診断のご相談を受け付けています。
A.AIモデルを呼び出すためのツール「LiteLLM」の不正なバージョン1.107.0が、2026年10月21日に配布された事件です。AIのAPIキーやクラウドの認証情報、ブラウザに保存されたパスワードなどを盗む仕組みでした。開発元のBerriAIは、同日に1.107.0を取り下げました。
A.不正なのは1.107.0のみで、それ以前のバージョンは安全と開発元が説明しています。PyPIでは10月21日20時39分〜22時23分(日本時間)に配布されました。Docker HubとGitHubのコンテナ配布元(GHCR)では、「latest」を含む4つのタグが、同日の最長で23時20分まで不正な内容を指していました。
A.終わりません。不正なバージョンはPythonを起動するだけで実行される仕組みで、削除しても実行済みのプログラムの影響や盗まれた認証情報による被害は解消されません。環境を作り直し、その環境からアクセスできる認証情報をすべて再発行する必要があります。
A.2026年11月2日時点で、セキュリティ企業のWizが悪用を確認しています。攻撃者は情報を外部に送信してから約4.5時間後に、窃取したAWSの認証情報を使用しようとし、AWSで利用可能なAIモデルの一覧を取得する操作も行いました。
LiteLLM「Security Incident: October 21, 2026」(2026年10月21日。10月23日・10月30日に追記) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6 ↩︎7 ↩︎8 ↩︎9 ↩︎10 ↩︎11 ↩︎12 ↩︎13 ↩︎14 ↩︎15 ↩︎16 ↩︎17 ↩︎18
Microsoft Threat Intelligence「Inside the LiteLLM 1.107.0 supply chain compromise: Credential theft through Python startup hooks」(2026年10月23日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6 ↩︎7 ↩︎8 ↩︎9 ↩︎10 ↩︎11 ↩︎12 ↩︎13 ↩︎14
BerriAI「Unauthenticated file read leaks master key on Enterprise proxy」(GHSA-w4c7-34wj-hqm8。2026年10月28日〈日本時間〉公表) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5
LiteLLM「Introducing the LiteLLM Private Registry」(2026年10月27日) ↩︎
GitHub Advisory Database「Malicious code in litellm (PyPI)」(GHSA-92x9-889m-jgmw。2026年10月30日〈日本時間〉に更新) ↩︎
LiteLLM「What we are changing after October 21」(2026年10月30日) ↩︎ ↩︎2 ↩︎3
Wiz「LiteLLM Compromised, Steals Credentials」(2026年10月21日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6
LiteLLM「The attack chain behind the v1.107.0 LiteLLM release」(2026年10月23日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6 ↩︎7
JFrog「LiteLLMが再び乗っ取り被害:悪意ある1.107.0のwheelが認証情報を窃取し、外部コードを読み込み」(2026年10月23日) ↩︎
LiteLLM「Security Update: Suspected Supply Chain Incident」(2026年3月) ↩︎ ↩︎2 ↩︎3
Railway「Security Disclosure: Wednesday October 21st」(2026年10月21日) ↩︎ ↩︎2 ↩︎3
Railway「Preliminary Report: Oct 21st Security Incident」(2026年10月22日) ↩︎
Brotliの脆弱性とは、OpenAIのAIレッドチームが発見したデータ圧縮ライブラリの欠陥です。Node.jsだけでなく、Python・.NET・Envoyなど幅広いソフトウェアに影響し、米国のCISAは2026年10月27日(米国時間)に実際の悪用を確認しました。本記事では、影響を受けるソフトウェアと修正版、悪用の状況、企業が確認すべき項目と更新方法を解説します。
記事を読む
Tailscale SSHの脆弱性とは、tailnet内の1台が侵害された場合に、別の端末でroot権限を取得されるおそれがあると報告された問題です。修正版1.104.4と公式のセキュリティ情報が公開されました。影響を受ける条件と、企業の対応を解説します。
記事を読む
Cursor は2026年10月29日(米国時間)、同社の拡張機能マーケットプレイスにおいて、悪意のあるコードを含む Claude Code 拡張が配布されていたことを発表しました。本記事では、その詳細と、影響の確認方法および対応方法についてご紹介します。
記事を読むNext step