【悪用を確認】Brotliの脆弱性(HTTP2Shell)とは?影響範囲と確認方法、企業が取るべき対応
Brotliの脆弱性とは、OpenAIのAIレッドチームが発見したデータ圧縮ライブラリの欠陥です。Node.jsだけでなく、Python・.NET・Envoyなど幅広いソフトウェアに影響し、米国のCISAは2026年10月27日(米国時間)に実際の悪用を確認しました。本記事では、影響を受けるソフトウェアと修正版、悪用の状況、企業が確認すべき項目と更新方法を解説します。
記事を読む
この記事のポイント
Tailscale SSHの脆弱性とは、tailnet内の1台が侵害された場合に、SSH接続を許可している別の端末でroot権限を取得されるおそれがあると報告された問題です。Tailscale SSHを利用する企業は、修正版(1.104.4以降)に更新し、アクセスを許可する範囲を制限する必要があります。
Tailscaleは、パソコンやサーバーを暗号化された通信で接続するサービスです1。接続された端末で構成するネットワークを「tailnet」と呼びます2。また、rootとは、サーバーの操作において最も高い権限を持つ管理者アカウントです。
Cyberdione Labsの研究者、Erica Windisch氏は、2026年10月25日(日本時間)までに、調査報告書「Tailworm」を公開しました34。
この記事では、次の内容を解説します(2026年11月2日時点の情報です)。
最新の状況(2026年11月2日更新)
Tailwormは、Windisch氏がTailscaleについて発見した11項目の問題をまとめた報告書です。なかでも深刻なのは、Tailscale SSHを通じて、別のサーバーのroot権限を取得されるおそれがあるという指摘です。
Tailscale SSHは、どの端末からどのサーバーにSSH接続できるかを、Tailscaleのアクセス制御ルールで管理する機能です1。SSHとは、離れた場所からサーバーにログインして操作するための仕組みです。
報告の主な内容は、次のとおりです(2026年11月2日時点)。
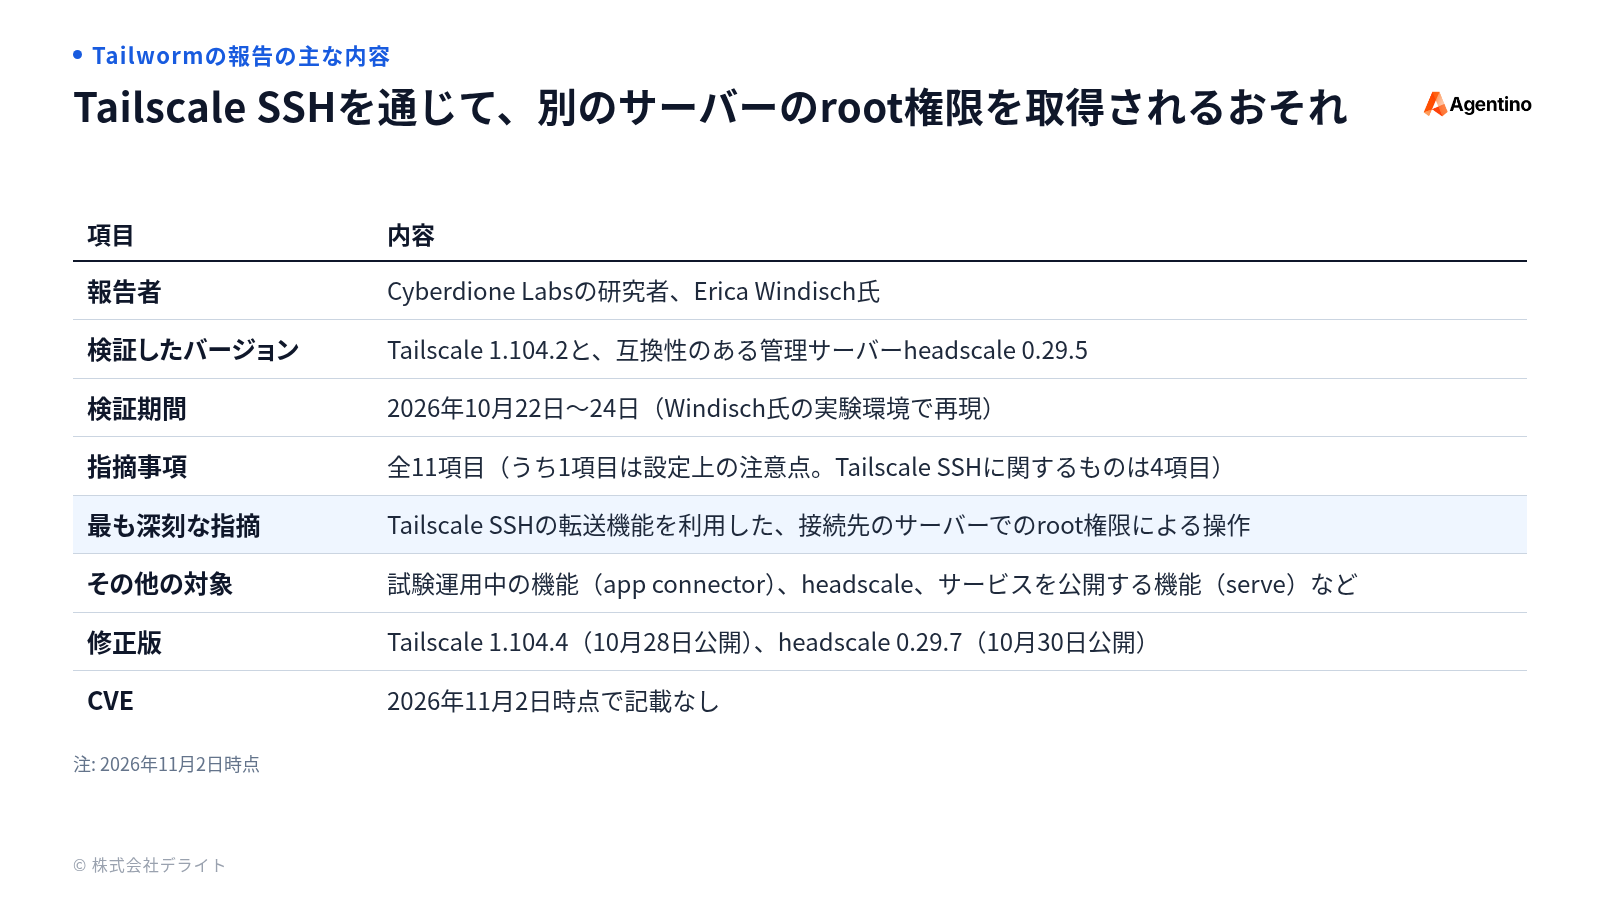
出典: Cyberdione Labs3/Tailscale75/GitHub69
Windisch氏は実験で、端末をtailnetに追加するための鍵も窃取できたと報告しています3。その鍵を利用し、自身の端末を正規のサーバーのようにtailnetへ参加させることもできたとしています3。
つまり、Tailwormでは、Tailscale SSHを起点として被害がほかの端末へ広がる可能性が指摘されています。
最も深刻な指摘の影響を受けるのは、Tailscale SSHを有効にしたサーバーがあり、そのサーバーへのSSH接続を許可するルールが設定されている場合です。報告書では、Tailscale SSHは端末ごとに有効化する機能だと説明されています3。
Tailscaleのセキュリティ情報(TS-2026-014)も、影響を受ける条件を示しています7。対象は、Tailscale SSHを有効にし、アクセスのルールでSSHの転送を許可している利用者です7。修正されたのは1.104.4で、それより前のバージョンの端末は更新が必要です7。
Tailscaleで端末を接続しているだけであれば、Tailscale SSHに関する指摘の対象にはなりません3。ただし、serveを利用している場合は、別のセキュリティ情報(TS-2026-016・017)に該当する可能性があります7。試験運用中のapp connector(Conn25)について、Tailscaleは未公開の機能で、現在の安定版のapp connectorは影響を受けないと説明しています8。
Tailscale SSHの接続先として利用できるのは、Linuxや一部のバージョンのmacOSなどの端末です1。まずは、社内のサーバーでTailscale SSHを利用しているかどうかを確認してください。
今回の指摘は、攻撃者がtailnet内の端末を1台、すでに侵害していることを前提としています。インターネット上の誰もが、認証なしで直接攻撃できる種類の脆弱性とは異なります。
Windisch氏は、最初の端末への侵入は、Webアプリケーションの脆弱性やフィッシングなど、一般的な経路で起こりうると説明しています3。そのうえで、次のように述べています3。
the mesh converts one ordinary foothold into fleet-wide privileged access at machine speed
端末同士を網の目のようにつなぐ仕組みが、一般的な侵入の足がかりを、機械的な速さでネットワーク全体への特権アクセスに変えてしまいます。
一方、Tailscaleは調査結果の公表で、認証されていない攻撃者が任意のTailscale SSHのサーバーに接続できる問題ではないと説明しています8。また、報告書の名前にある「ワーム」については、自己増殖するマルウェアではなく、アクセスのルールで許可された接続の範囲に限られた横展開だとしています8。この前提条件をどの程度重く評価するかによって、問題の深刻さに対する見方が分かれています。
ただし、最初の1台への侵入は一般的な攻撃経路でも起こりうるため、修正版への更新とアクセス許可範囲の制限を早めに進める必要があります。
2026年11月2日時点で、Tailscaleは修正版1.104.4と、4件のセキュリティ情報(TS-2026-014〜017)を公開しています75。CVE番号は記載されていません7。
発表元ごとの状況は、次のとおりです(2026年11月2日時点)。
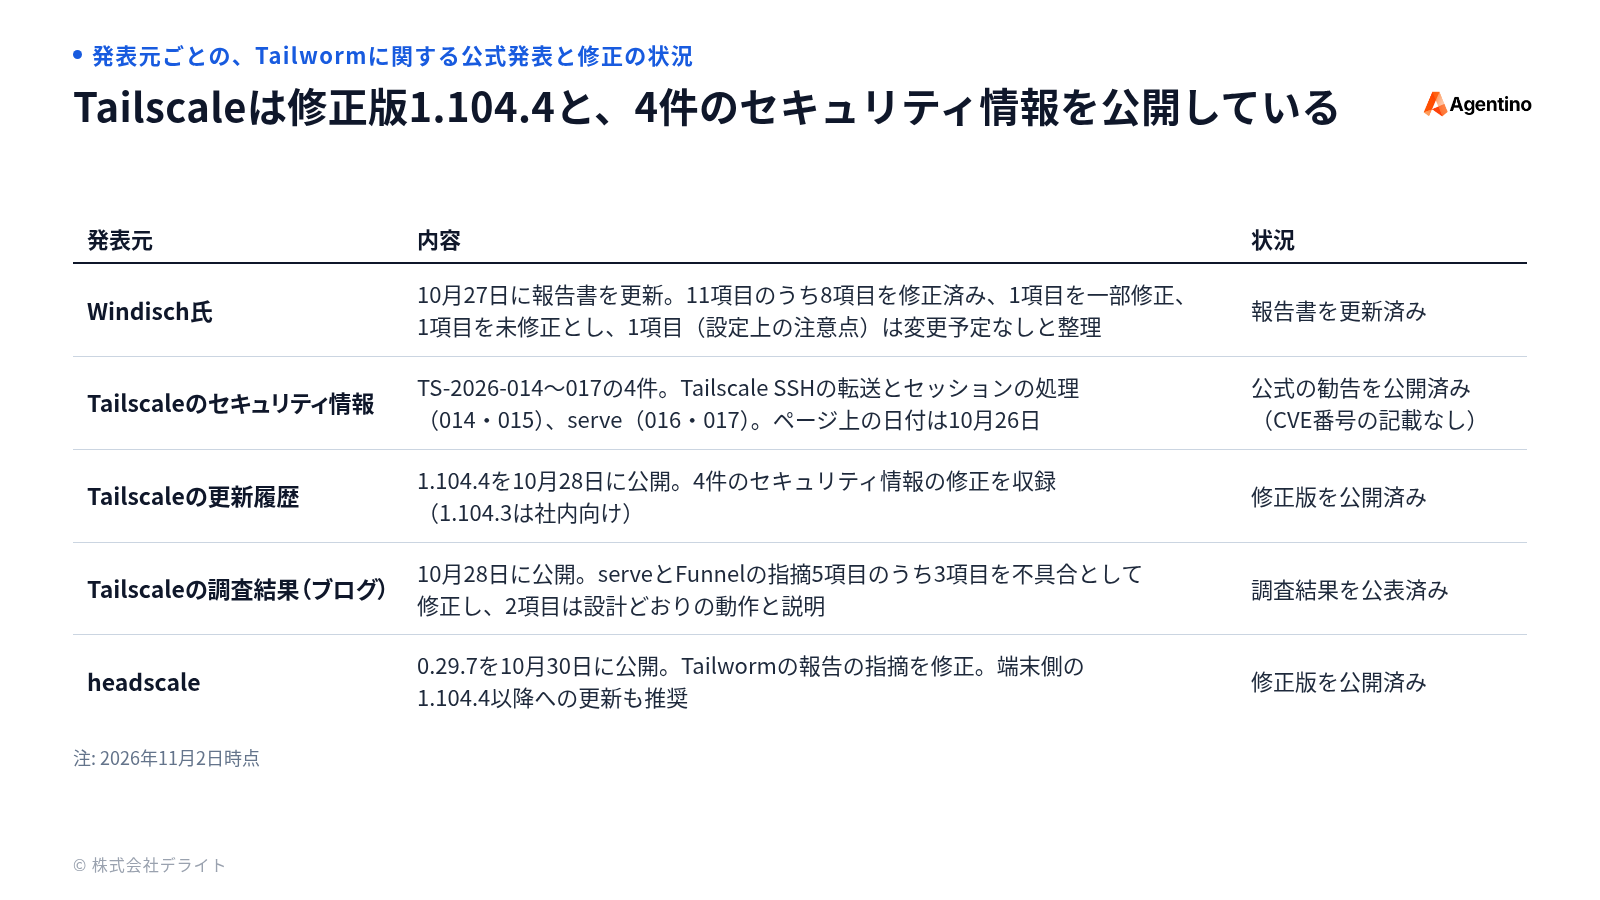
出典: Cyberdione Labs3/Tailscale758/GitHub69
Tailscaleの副社長は、10月25日の時点でRedditに、報告を受けて修正を進めていると投稿していました311。その後、10月26日に調査の状況を公開し、更新までの間の対策として、転送機能の停止などを案内しました12。
修正版の公開と同じ時期に、Tailscaleは調査結果をブログで公表しました8。Tailscaleは、確認された問題のうち、個別に公表が必要なものを4件のセキュリティ情報にまとめたと説明しています8。
一方、Windisch氏の整理では、Funnelに関する1項目は修正されていません3。Tailscaleは、この項目を設計どおりの動作と説明しています8。
そのため、修正版に更新したうえで、自社のアクセス許可の範囲を適切に制限することが重要です。
Tailscale SSHを利用する企業は、修正版(1.104.4以降)に更新し、SSH接続を許可する範囲を制限する必要があります。Tailscaleは、Tailscale SSHの利用者に1.104.4以降への更新を推奨しています8。
なお、Tailscaleは、すべての利用者に対してTailscale SSHの停止を推奨しているわけではありません12。
企業が取るべき対応は、次の3つです。
Tailscale SSHやserveを利用している端末を、1.104.4以降に更新します7。各端末のバージョンは、管理画面の「Machines」のページの「Version」の列で確認できます13。
更新の方法は、次のとおりです。
tailscale updateのコマンドで更新できます13。tailscale set --auto-updateで有効にできます13。管理画面の設定(Auto-update new devices)を変えても、既存の端末の設定は変わりません13。すぐに更新できない端末では、サーバーのtailscaledの環境変数に「TS_SSH_DISABLE_FORWARDING=1」を設定してサービスを再起動すると、Tailscale SSHを残したまま転送機能だけを停止できます7。
次に、Tailscale SSHを有効にしているサーバーと、SSH接続を許可するルールが設定されているかを確認してください。
Tailscale SSHは、接続先のサーバーで機能を有効にし、アクセス制御ルールでSSH接続を許可した場合に利用できます1。
主な確認項目は、次のとおりです。
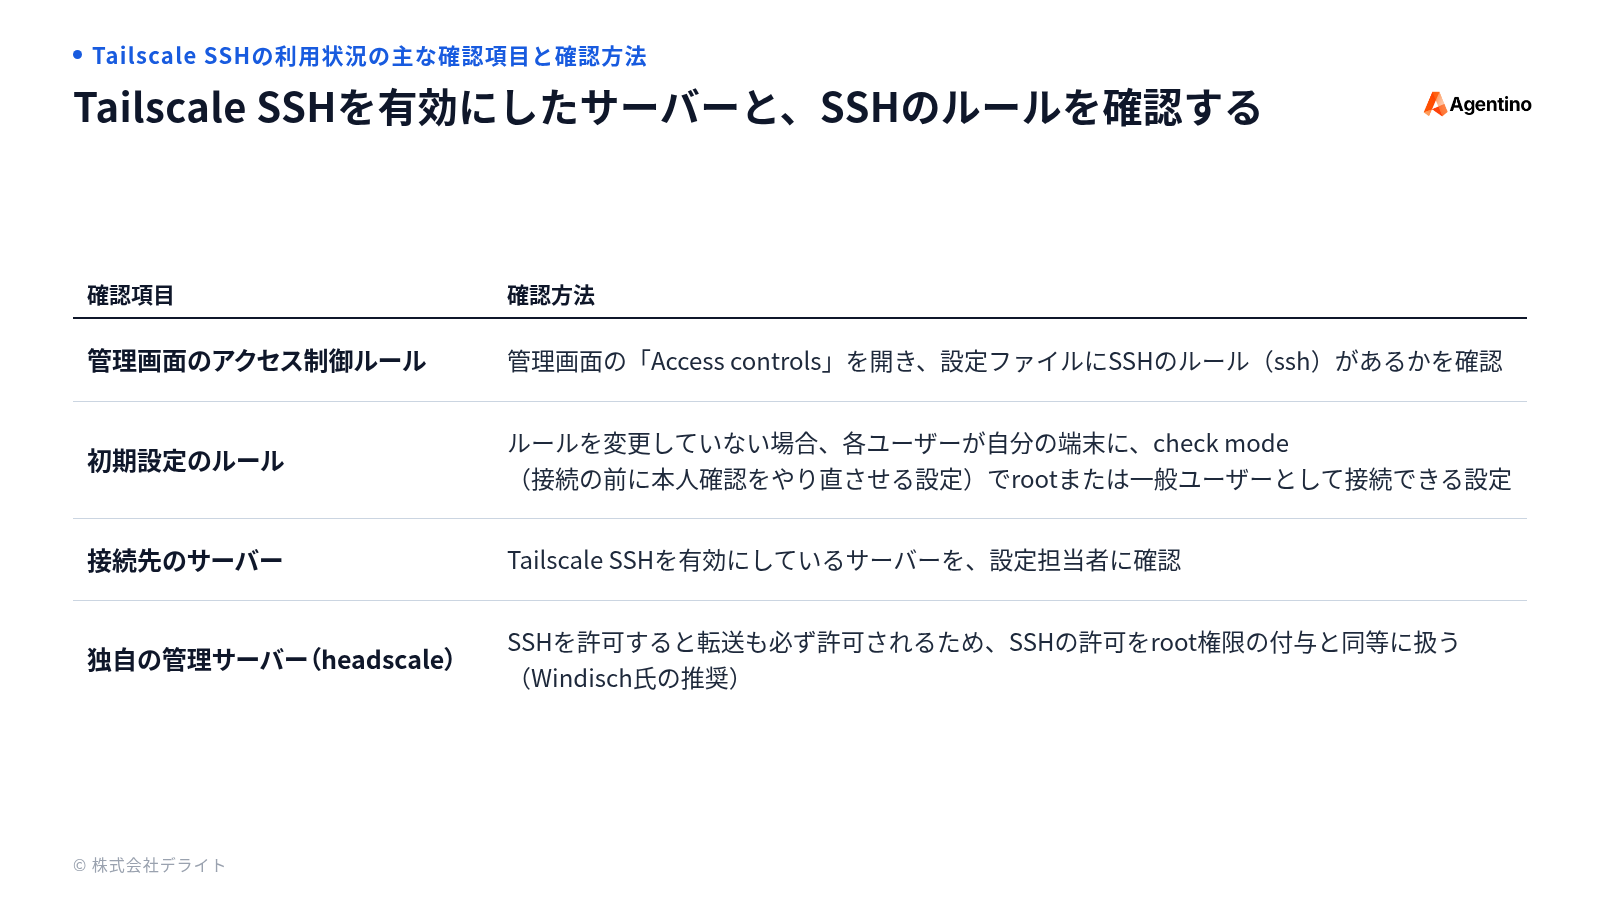
出典: Tailscale1/Cyberdione Labs3
確認すべきなのは、Tailscale SSHを有効にしているサーバーと、そのサーバーへの接続を許可されているユーザーや端末です。
更新後も、SSH接続を許可する範囲を、必要な端末の組み合わせだけに制限します。Windisch氏の実験では、端末の組み合わせごとに接続を許可する方法だけが、被害の拡大を防ぐ効果を示しました3。Tailscaleも、アクセスを必要なユーザーと端末に限るよう推奨しています8。
具体的な対策は、次のとおりです。
Tailscale SSHを無効にしても、サーバーのOpenSSH(標準的なSSHソフトウェア)の設定は残ります1。Tailscaleを経由しないSSH接続は、引き続き利用できます1。
なお、Tailscaleは、重要なサーバーでは、接続の前に本人確認をやり直させる設定(check mode)の利用を検討するよう案内しています8。ただし、Windisch氏は、check modeでは今回指摘された権限の問題は防げないと説明しています3。本人確認は接続を始めるときだけで、転送は確認が済んだ後の接続の中で行われるためです3。check modeは、更新の代わりにはなりません。また、ログインできるユーザーを権限の低いアカウントに制限しても、今回の問題は防げないとWindisch氏は説明しています3。
Tailnet Lockは、信頼された端末による署名がない端末を、tailnetに参加させないための仕組みです2。Windisch氏は、Tailnet Lockが有効な環境でも、無効化に必要な情報を窃取できたと報告しています3。ただし、実際に無効化する操作までは行っていません3。
そのため、Tailnet Lockだけに頼らず、端末の組み合わせごとに接続を許可する設定と併用してください。
Windisch氏は、現在のインフラにはすでに脆弱性が存在していると考えています。報告書には、公表の時期について、Windisch氏の見解が次のように記されています3。
Regarding disclosure timelines, it is of the researcher’s opinion that infrastructure is vulnerable today.
公表の時期については、研究者は、現在のインフラにはすでに脆弱性が存在していると考えています。
Windisch氏は、報告をTailscaleに送付したものの、公表時期については調整しなかったと説明しています4。Tailscaleの説明では、報告を受け取ったのは10月24日の朝で、報告書が公開されたのはその2時間後でした(日付はTailscaleの説明のまま)8。修正版は、10月28日(日本時間)に公開されました6。
報告書には、実験環境で問題を再現するための資料も含まれています3。そのため、更新していない端末については、攻撃者も同じ情報を参照できる状況が続いています。
企業は、tailnet内の1台が侵害される可能性を前提として、端末間のアクセス許可を適切に設定する必要があります。Windisch氏の実験でも、被害の拡大を防ぐ効果が確認されたのは、端末の組み合わせごとに接続を許可する方法でした3。
修正版に更新した後も、必要な端末間の接続だけを許可する設定を維持することが、被害の拡大を防ぐための対策になります。
Tailscale SSHの脆弱性とは、tailnet内の1台が侵害された場合に、SSH接続を許可している別の端末でroot権限を取得されるおそれがあると報告された問題です。Tailscale SSHを利用する企業は、修正版(1.104.4以降)に更新し、アクセスを許可する範囲を制限する必要があります。2026年11月2日時点で、Tailscaleは修正版と4件のセキュリティ情報を公開しており、CVE番号は記載されていません。
まず、Tailscale SSHやserveを利用している端末を1.104.4以降に更新してください。次に、Tailscale SSHを有効にしているサーバーと、SSH接続を許可するルールを確認し、アクセス制御ルールを必要な端末の組み合わせごとに制限します。
更新後も、不要な転送機能の停止と、必要な端末間の接続だけを許可する設定は維持してください。
当メディアでは、AIとセキュリティに関する情報やノウハウを発信しています。また、当社では、AIエージェントを活用して最新の攻撃手法を再現するセキュリティ診断を提供しています。社内の端末が1台侵害された場合に、被害がどこまで広がるかを確かめたい企業様は、お気軽にご相談ください。
A.Tailwormは、Cyberdione Labsの研究者、Erica Windisch氏が2026年10月25日(日本時間)までに公開した、Tailscaleの11項目の問題をまとめた報告書です。最も深刻なのは、tailnet内の1台が侵害された場合に、SSH接続を許可している別のサーバーでroot権限を取得されるおそれがあるという指摘です。
A.最も深刻な指摘の影響を受けるのは、Tailscale SSHを有効にしたサーバーがあり、そのサーバーへのSSH接続を許可するルールが設定されている場合です。端末を接続しているだけであれば対象になりません。ただし、serveを利用している場合は、別のセキュリティ情報(TS-2026-016・017)に該当する可能性があります。
A.Tailscaleは、修正版1.104.4(10月28日公開)と、4件のセキュリティ情報(TS-2026-014〜017)を公開しています。CVE番号は、2026年11月2日時点で記載されていません。独自の管理サーバーheadscaleを使う場合は、headscaleを0.29.7以降に、各端末を1.104.4以降に更新します。
A.更新後も、SSH接続を許可する範囲を、必要な端末の組み合わせだけに制限する設定を維持します。Windisch氏の実験では、端末の組み合わせごとに接続を許可する方法だけが、被害の拡大を防ぐ効果を示しました。接続の前に本人確認をやり直させる設定(check mode)は、更新の代わりにはなりません。
Cyberdione Labs「Tailworm: Security Assessment Report — Tailscale v1.104.2 and headscale v0.29.5」(「Upstream response」の節は2026年10月27日更新。対策の表は10月28日時点) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6 ↩︎7 ↩︎8 ↩︎9 ↩︎10 ↩︎11 ↩︎12 ↩︎13 ↩︎14 ↩︎15 ↩︎16 ↩︎17 ↩︎18 ↩︎19 ↩︎20 ↩︎21 ↩︎22 ↩︎23 ↩︎24
Hacker News「Tailworm – Tailscale Vulnerabilities」(2026年10月25日。研究者のコメントを含む) ↩︎ ↩︎2
Tailscale「Changelog」(Tailscale v1.104.4。2026年10月28日) ↩︎ ↩︎2 ↩︎3 ↩︎4
GitHub「tailscale/tailscale Release v1.104.4」(2026年10月28日10時5分〔日本時間〕公開) ↩︎ ↩︎2 ↩︎3 ↩︎4
Tailscale「Security Bulletins」(TS-2026-014〜017) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6 ↩︎7 ↩︎8 ↩︎9 ↩︎10 ↩︎11 ↩︎12 ↩︎13
Tailscale「Tailscale SSH: Findings and fixes」(Mike Shaver。2026年10月28日10時15分〔日本時間〕公開) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6 ↩︎7 ↩︎8 ↩︎9 ↩︎10 ↩︎11 ↩︎12 ↩︎13 ↩︎14 ↩︎15
GitHub「juanfont/headscale Release v0.29.7」(2026年10月30日18時55分〔日本時間〕公開) ↩︎ ↩︎2 ↩︎3 ↩︎4
CISA「Known Exploited Vulnerabilities Catalog」(2026年10月30日版。Tailscaleの掲載なし) ↩︎
Reddit r/Tailscale「Recent Tailscale vulnerability reports」(Tailscale の Mike Shaver 氏の投稿。2026年10月25日) ↩︎
Tailscale「Tailscale SSH: Investigation and remediation update」(2026年10月26日。10月27日更新) ↩︎ ↩︎2 ↩︎3
Brotliの脆弱性とは、OpenAIのAIレッドチームが発見したデータ圧縮ライブラリの欠陥です。Node.jsだけでなく、Python・.NET・Envoyなど幅広いソフトウェアに影響し、米国のCISAは2026年10月27日(米国時間)に実際の悪用を確認しました。本記事では、影響を受けるソフトウェアと修正版、悪用の状況、企業が確認すべき項目と更新方法を解説します。
記事を読む
LiteLLMの侵害とは、AIモデルを呼び出すためのツール「LiteLLM」の不正なバージョンが配布された事件を指します。不正なバージョン、盗まれた認証情報の悪用の状況、企業に求められる対応を、2026年11月2日時点の情報で解説します。
記事を読む
Cursor は2026年10月29日(米国時間)、同社の拡張機能マーケットプレイスにおいて、悪意のあるコードを含む Claude Code 拡張が配布されていたことを発表しました。本記事では、その詳細と、影響の確認方法および対応方法についてご紹介します。
記事を読むNext step