【悪用を確認】Brotliの脆弱性(HTTP2Shell)とは?影響範囲と確認方法、企業が取るべき対応
Brotliの脆弱性とは、OpenAIのAIレッドチームが発見したデータ圧縮ライブラリの欠陥です。Node.jsだけでなく、Python・.NET・Envoyなど幅広いソフトウェアに影響し、米国のCISAは2026年10月27日(米国時間)に実際の悪用を確認しました。本記事では、影響を受けるソフトウェアと修正版、悪用の状況、企業が確認すべき項目と更新方法を解説します。
記事を読む
この記事のポイント
株式会社デライトの代表取締役の渡辺です。国産AIエージェントワークフロー基盤Agentinoを開発しながら、企業のAIエージェント活用と、AIエージェントのセキュリティおよびAIを悪用する攻撃への対策を支援しております。
Cursor は2026年10月29日(米国時間)、同社の拡張機能マーケットプレイスにおいて、悪意のあるコードを含む Claude Code 拡張が配布されていたことを発表しました。本記事では、その詳細と、影響の確認方法および対応方法についてご紹介します。
Cursor の発表によると、日本時間の2026年10月29日18時27分ごろから10月30日5時35分ごろまで、Cursor の拡張機能マーケットプレイスで、悪意のあるコードを含む Claude Code 拡張が配布されていました。対象はバージョン 2.1.312 と 2.1.313 の macOS 版および Windows 版で、いずれも Anthropic が作成したものではなく、第三者によって改ざんされたものです。報告によると、改ざん版を受け取った利用者は最大で約5,000人とされています。
出典: Cursor「Security notice — malicious version of Anthropic.claude-code (2.1.313) identified in the Cursor Extension Marketplace」(2026年10月29日)/StepSecurity「Trojanized Claude Code Extension Delivered Persistent SSH Backdoor」(2026年10月30日)
実は、本件私が知ったきっかけとしては、業務委託で関わっている会社からの注意喚起でした。社内向けの確認の手順と、自動で調べるツールが配布され、エディタを入れている人は全員スクリプトによる診断を依頼されました。幸いなことに、私の利用している環境は該当しませんでした。
対象は、上記の期間中に Cursor で Claude Code 拡張をインストールまたは更新した利用者です。Anthropic の担当者は、Anthropic のシステムが侵害されたものではなく、VS Code の公式マーケットプレイスなど、公式の配布経路は影響を受けていないと説明しています。そのため、VS Code のみを利用している場合は、本件の対象外と考えられます。
出典: StepSecurity「Trojanized Claude Code Extension Delivered Persistent SSH Backdoor」(2026年10月30日)
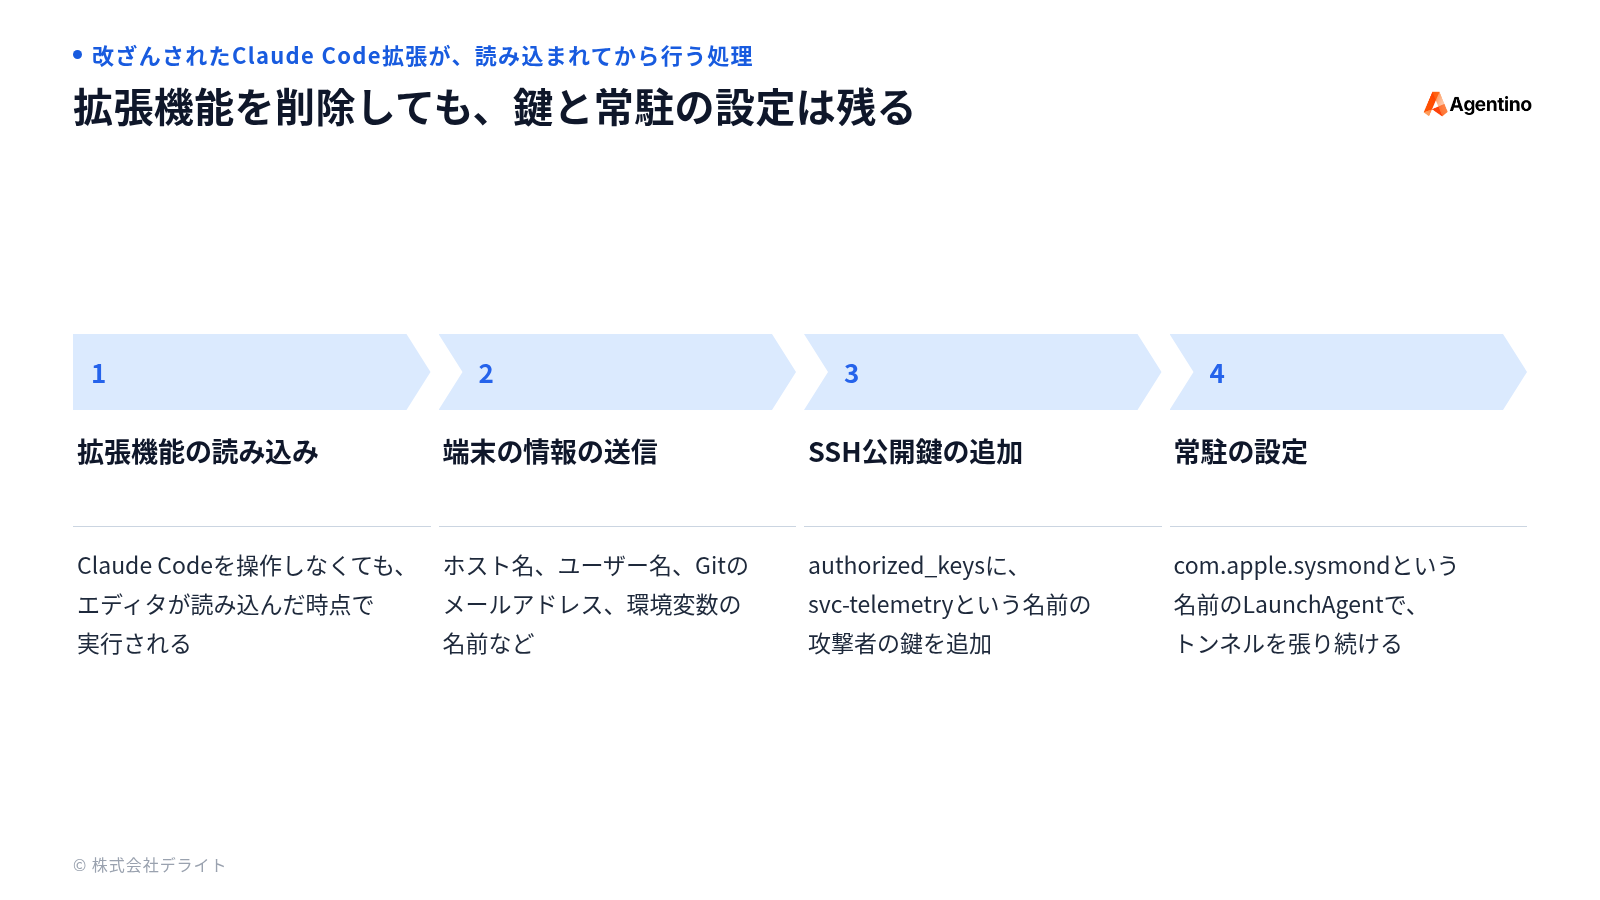
改ざん版は、拡張機能の本体の先頭に約66行の悪意のあるコードを追加したもので、エディタが拡張機能を読み込んだ時点で実行されます。Claude Code を操作していなくても、インストールまたは更新しただけで実行される点に注意が必要です。
Cursor の発表によると、改ざん版は次の処理を行います。
~/.ssh/authorized_keys に追加し、macOS のリモートログインを有効にしようとするリモートログインの有効化には管理者権限が必要なため、多くの Mac ではこの処理は失敗し、攻撃者がトンネル経由で侵入することはできなかったとされています。また、攻撃者のサーバーはすでに停止されています。ただし、鍵の追加、常駐の設定、情報の送信は実行されているため、Cursor は該当するすべての端末で対処を行うよう求めています。
送信された環境変数は名前のみで、値は含まれていません。ただし、名前だけでも、どのサービスの認証情報が端末に置かれているかが分かります。たとえば AWS_ACCESS_KEY_ID や OPENAI_API_KEY という名前があれば、その端末に AWS や OpenAI の鍵があることを、攻撃者は知ることができます。
出典: Cursor「Security notice — malicious version of Anthropic.claude-code (2.1.313) identified in the Cursor Extension Marketplace」(2026年10月29日)/OpenSourceMalware「Trojanized Claude Code Extension Plants an SSH Backdoor」(2026年10月30日)
拡張機能を最新版に更新したり削除したりしても、追加された鍵と常駐の設定は残ります。常駐の設定は拡張機能とは別のファイルとして置かれ、Mac の起動のたびに実行されるためです。現在インストールされているバージョンを確認するだけでなく、端末に残った痕跡を確認する必要があります。
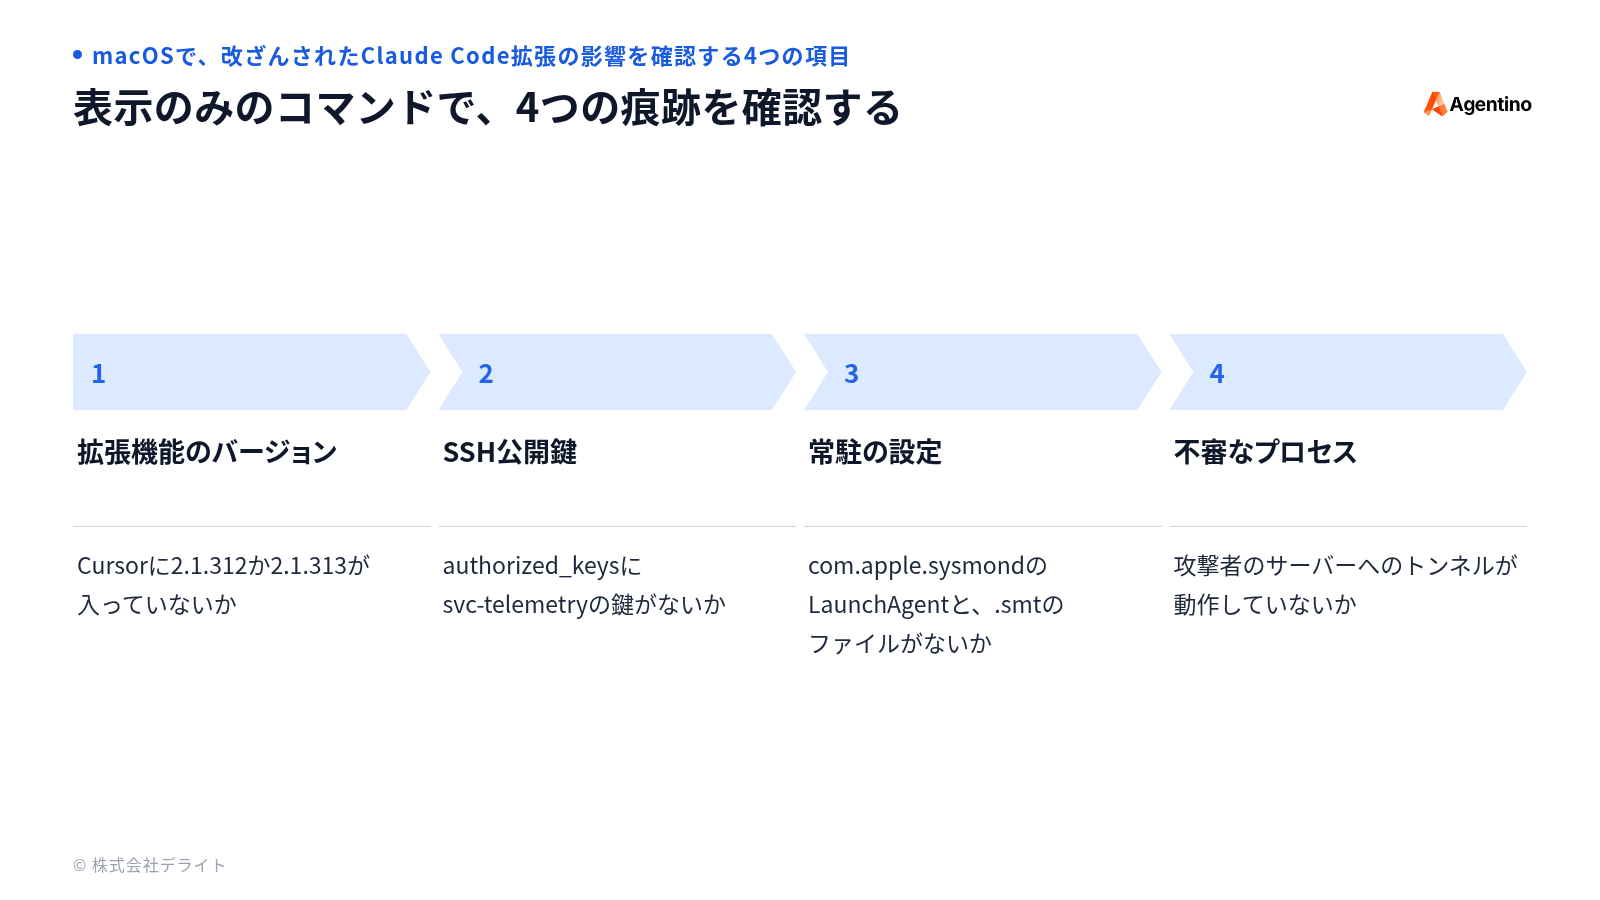
以下のコマンドは、いずれも情報を表示するだけで、ファイルや設定の変更・削除は行いません。ターミナルで1行ずつ実行してください。2〜4で何も表示されなければ、痕跡は見つかっていません。
1. 拡張機能のバージョンを確認する
ls ~/.cursor/extensions ~/.vscode/extensions 2>/dev/null | grep claude-codeインストールされている Claude Code 拡張の名前とバージョン(例: anthropic.claude-code-2.1.314-darwin-arm64)が表示されます。Cursor で 2.1.312 または 2.1.313 が表示された場合に加え、期間中に Cursor で拡張機能を更新した場合は、現在のバージョンにかかわらず、2〜4も確認してください。2.1.312 には改ざんされていない正規のものも存在するため、バージョンだけでは判断できません。
2. SSH公開鍵を確認する
grep svc-telemetry ~/.ssh/authorized_keys 2>/dev/nullsvc-telemetry は、改ざん版が追加する攻撃者の鍵に付いている名前です。行が表示された場合、攻撃者の鍵が登録されています。
3. 常駐プログラムの自動起動の設定を確認する
ls ~/Library/LaunchAgents/com.apple.sysmond.plist ~/.config/.smt ~/.config/.smtk 2>/dev/null
launchctl list | grep sysmond
com.apple.sysmond は、Apple の部品を装った名前で、改ざんしたプログラムが置く常駐プロセスの設定です。1行目でファイル名が、2行目で com.apple.sysmond が表示された場合、自動起動の設定が置かれています。
4. 不審なプロセスを確認する
ps -axo pid,command | grep -E '134\.209\.82\.225|\.stk_' | grep -v grep134.209.82.225 は、攻撃者のサーバーのアドレスです。表示された場合、攻撃者のサーバーへのトンネルを張るプロセスが動作しています。
上記の4つの確認をまとめて実行する場合は、次のスクリプトをターミナルに貼り付けて実行してください。こちらも表示のみで、変更・削除は行いません。
bash <<'EOF'
echo "== 1. Claude Code 拡張のバージョン =="
ls ~/.cursor/extensions ~/.vscode/extensions 2>/dev/null | grep claude-code || echo "インストールされていません"
echo "== 2. SSH公開鍵 =="
grep svc-telemetry ~/.ssh/authorized_keys 2>/dev/null && echo "要対応: 攻撃者の鍵が登録されています" || echo "見つかりませんでした"
echo "== 3. 常駐の設定 =="
ls ~/Library/LaunchAgents/com.apple.sysmond.plist ~/.config/.smt ~/.config/.smtk 2>/dev/null && echo "要対応: 常駐の設定が置かれています" || echo "見つかりませんでした"
launchctl list 2>/dev/null | grep sysmond && echo "要対応: 常駐の設定が動作しています"
echo "== 4. 不審なプロセス =="
ps -axo pid,command | grep -E '134\.209\.82\.225|\.stk_' | grep -v grep && echo "要対応: 不審なプロセスが動作しています" || echo "見つかりませんでした"
EOF
「要対応」と表示された項目があれば、次の「痕跡が見つかった場合の対応」に従ってください。
2〜4のいずれかで痕跡が見つかった場合は、次の順に対応してください。
自身で痕跡を削除すると、調査に必要な情報も失われます。Cursor は鍵と常駐の設定を削除するスクリプトも公開していますが、実行するかどうかは、担当者と相談したうえで判断してください。
Windows 版の改ざん版も配布されていました。Windows での確認方法と対処のスクリプトは、Cursor の発表に PowerShell のコマンドとして掲載されていますので、そちらをご確認ください。
私も、上記の項目を確認しました。Cursor には Claude Code 拡張は入っておらず、SSH 公開鍵のファイルもなく、常駐の設定もすべて導入済みのアプリケーションのものであったため、本件には該当しませんでした。
一方で、確認の過程で、VS Code に旧バージョン(2.1.284)の Claude Code 拡張が残っていることが分かりました。本件の対象のバージョンではありませんが、使用していない拡張機能が更新されないまま残っていたため、これを機に、使用していないアプリケーションと、Homebrew で導入したまま使用していないパッケージを削除しました。
使用していないアプリケーションは、更新されないまま残りやすく、OS やアプリケーションの更新による対策が適用されません。先日、インドの認証局 eMudhra で証明書の秘密鍵の欠陥が明らかになった際にも、利用者に求められた対策は、OS やブラウザー、アプリケーションを最新の状態に保つことでした。
出典: INTERNET Watch「インドの認証局eMudhraで秘密鍵の欠陥が明らかに。ユーザーができる対策はOSやブラウザーのアップデート」(2026年10月22日)
また、今回のように、正規の配布経路そのものが攻撃に使われることもあります。導入しているアプリケーションや拡張機能が多いほど、更新を確認すべき対象と、攻撃に使われうる経路は増えます。
私は今後、端末の点検を定期的に実施することにしました。点検するのは、次の項目です。
いずれも表示のみのコマンドで一覧にでき、前回の結果と比較することで、追加されたものや更新されていないものを把握できます。使用していないアプリケーションを古い状態のまま残すことは非常に危険であり、使用していないアプリケーションはなるべく削除するといった対応が、今後も求められると考えています。
今後は、こうした点検を自動で行う仕組みを、社内でも整えていきます。その詳細は、別の記事でご紹介します。
Cursor をご利用の方は、本記事の「4つの確認をまとめて実行するスクリプト」を実行し、痕跡がないことを確認してください。VS Code など、ほかのエディタをご利用の方も、ls ~/.vscode/extensions で拡張機能の一覧を確認し、使用していない拡張機能やアプリケーションを削除することをおすすめします。
当社では、AIエージェントの業務活用のご支援に加え、AIエージェントを用いたサイバー攻撃対策のコンサルティングも行っております。開発環境や端末の点検の進め方についても、お気軽にご相談ください。
Brotliの脆弱性とは、OpenAIのAIレッドチームが発見したデータ圧縮ライブラリの欠陥です。Node.jsだけでなく、Python・.NET・Envoyなど幅広いソフトウェアに影響し、米国のCISAは2026年10月27日(米国時間)に実際の悪用を確認しました。本記事では、影響を受けるソフトウェアと修正版、悪用の状況、企業が確認すべき項目と更新方法を解説します。
記事を読む
LiteLLMの侵害とは、AIモデルを呼び出すためのツール「LiteLLM」の不正なバージョンが配布された事件を指します。不正なバージョン、盗まれた認証情報の悪用の状況、企業に求められる対応を、2026年11月2日時点の情報で解説します。
記事を読む
Tailscale SSHの脆弱性とは、tailnet内の1台が侵害された場合に、別の端末でroot権限を取得されるおそれがあると報告された問題です。修正版1.104.4と公式のセキュリティ情報が公開されました。影響を受ける条件と、企業の対応を解説します。
記事を読むNext step