【悪用を確認】Brotliの脆弱性(HTTP2Shell)とは?影響範囲と確認方法、企業が取るべき対応
Brotliの脆弱性とは、OpenAIのAIレッドチームが発見したデータ圧縮ライブラリの欠陥です。Node.jsだけでなく、Python・.NET・Envoyなど幅広いソフトウェアに影響し、米国のCISAは2026年10月27日(米国時間)に実際の悪用を確認しました。本記事では、影響を受けるソフトウェアと修正版、悪用の状況、企業が確認すべき項目と更新方法を解説します。
記事を読む
この記事のポイント
PHP2Shellとは、AIを使って見つかったPHP本体の重大な脆弱性です。PHPで動くサイトを持つ企業は、PHP本体を修正版に更新する必要があります。PHPの開発チームは、2026年10月21日(日本時間の同日23時ごろ)に修正版を公開しました1。
サイトの運用を制作会社に委任している場合、PHPのバージョンや更新状況が分からないこともあります。また、WordPressを最新にしていても、PHP本体の更新が済んでいるとは限りません。まずは、自社サイトで使っているPHPのバージョンと、更新の担当者や事業者を確認しましょう。
この記事では、次のことが分かります(2026年10月22日時点の情報です)。
PHP2Shellは、PHP本体にある2件の脆弱性の呼び名で、ログインなしで外部からサーバー上のプログラムを実行されるおそれがあります。
PHPは、Webサイトの裏側で動くプログラミング言語です。W3Techsの調査では、サーバー側の言語が判明しているサイトのうち約7割がPHPを使用しています2。
PHP2Shellに関するデータは、次のとおりです(2026年10月22日時点)。
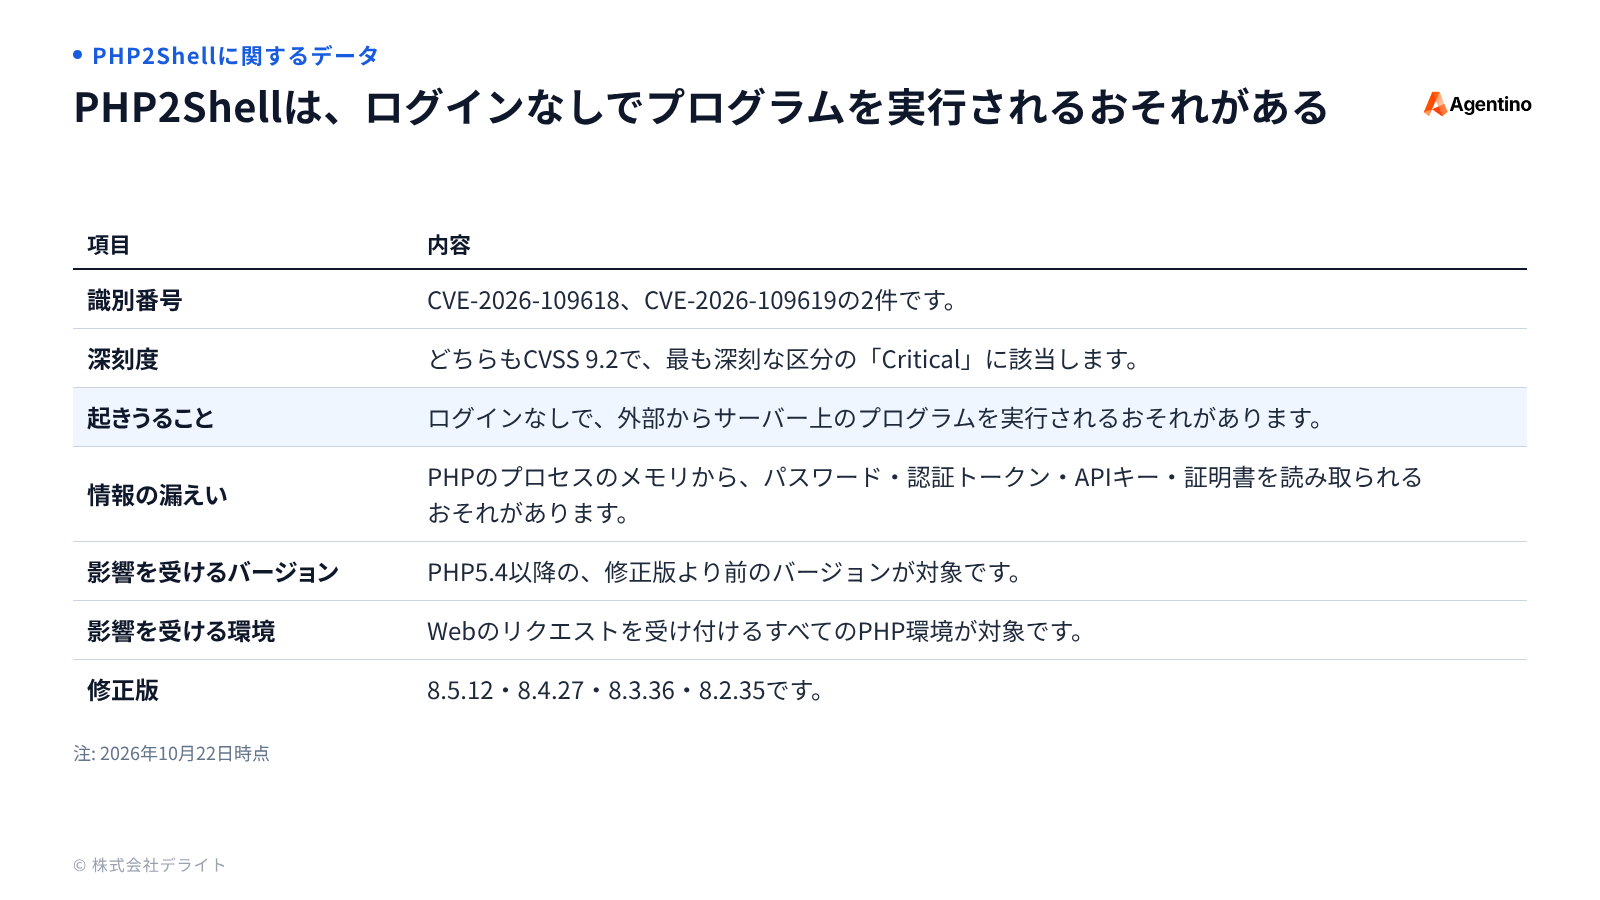
出典: PHP1/ITmedia NEWS2/PHP2Shell3/Wiz4
悪用されると、サーバーを乗っ取られ、データを盗まれたり、サイトを書き換えられたりするおそれがあります4。
PHP2Shellは研究者が付けた呼び名で3、PHPの公式発表では、脆弱性を識別するCVE番号が使われています1。制作会社への問い合わせや社内での報告には、PHP2Shellという呼び名とCVE番号の両方を添えてください。
発見と報告に関わったのは、セキュリティ会社のCalif、OpenAI、クラウドセキュリティ会社のWizの3者です53。Califは、OpenAIの取り組み「Patch the Planet」の一環として欠陥を特定しました6。OpenAIも同じ原因の欠陥を独自に報告し、Wizはそれとは別に、2件の脆弱性を独自に発見して報告しています56。
Patch the Planetは、広く使われているオープンソースのソフトウェアから、AIで重大な欠陥を見つける取り組みです。保守担当者や研究者と協力し、公開までの準備も進めます6。修正版は、PHPの保守担当者が中心となって作成しました6。
問題はPHP本体にあるため、アプリのコードに欠陥がなくても影響を受けます4。WordPressやプラグインを更新しても、この脆弱性は改善しません7。サイトを動かしているPHP本体の更新が必要です7。
制作会社などから更新済みと連絡を受けている場合も、WordPressの更新なのか、PHP本体の更新なのかを確かめてください。
2026年10月22日時点で、公的機関は悪用を確認していませんが、複数のセキュリティ会社が攻撃を観測し、一部は実環境での悪用を確認したと報告しています。攻撃の通信を受けたことと、実際に侵入されたことは分けて捉える必要があります。
発表元ごとの内容は、次のとおりです。
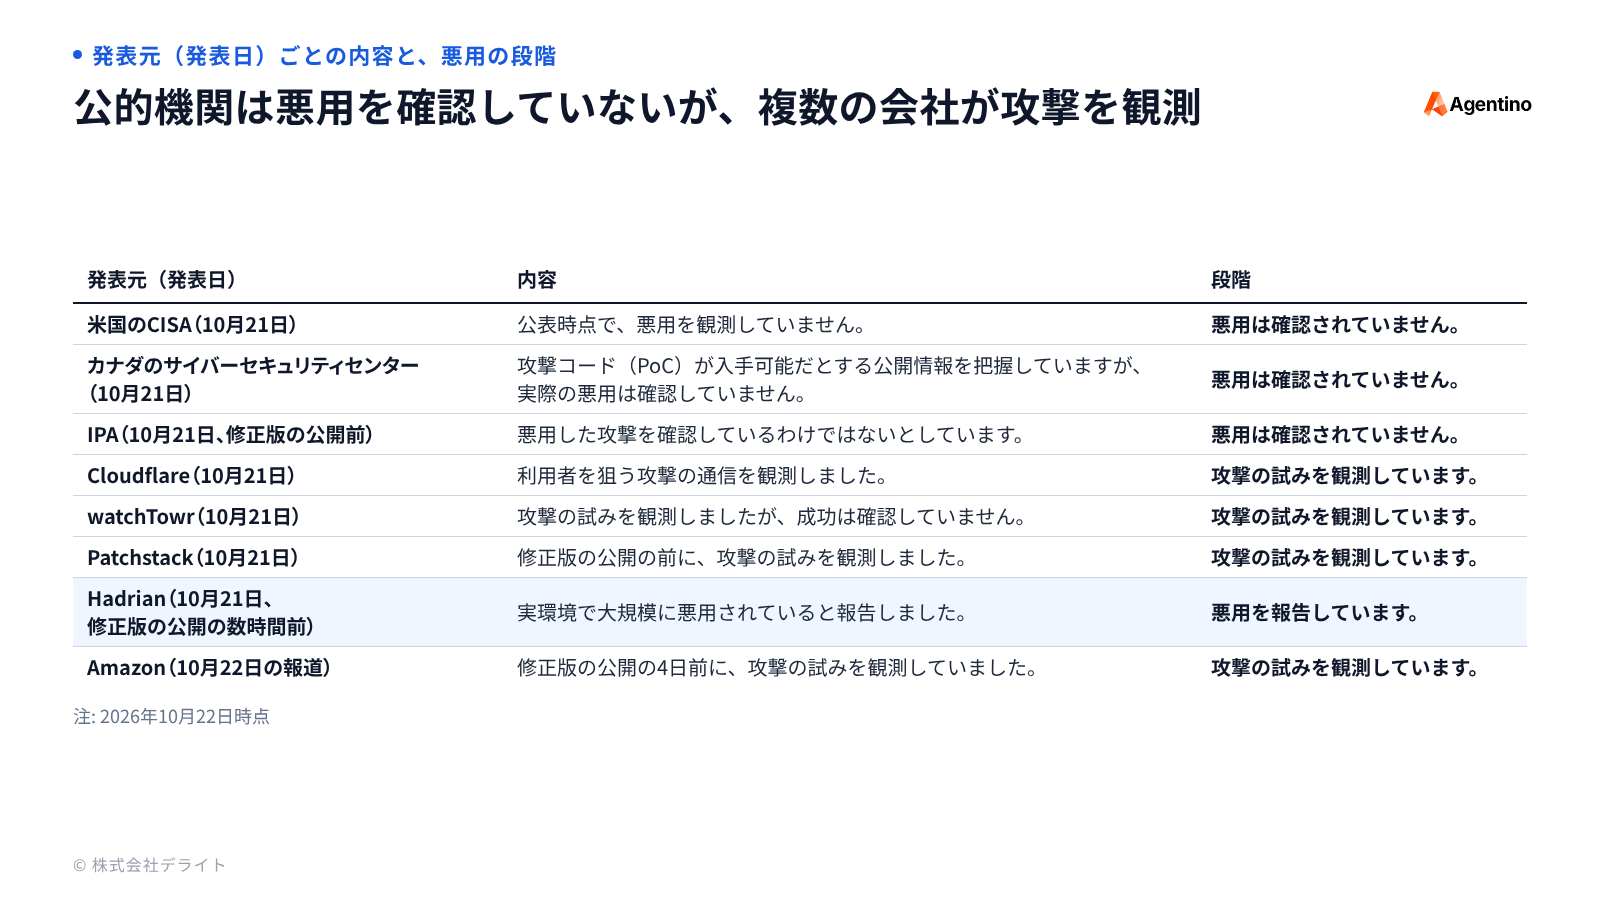
出典: CISA8/Canadian Centre for Cyber Security9/IPA10/Cloudflare7/SecurityWeek11
CISAは米国のサイバーセキュリティを担当する政府機関で、Cloudflare・watchTowr・Patchstack・Hadrianはセキュリティ会社です。IPAの発表は、修正版が公開される前に、事前準備を呼びかけたものです10。
公的機関が悪用を確認していなくても、攻撃はすでに始まっています。被害の確認を待たず、修正版への更新を進めてください。
PHPのバージョンを確認して修正版に更新するか、すぐに更新できない場合、サイトの一時停止などで更新までのリスクを抑える必要があります。また、PHPの開発チームは、更新以外に完全な回避策はないとしています12。
対応は、次の3つです。
まず、自社で公開しているサイトを一覧にしましょう。IPAも、PHPを使っているプログラムの棚卸しを求めています10。CISAは、PHPがほかのソフトウェアに組み込まれ、外部から分からない場合があると説明しています8。
一覧に載せる対象は、たとえば次のようなサイトです。
過去のキャンペーンサイトは、現在の公開状況と管理担当者も確認してください。サイトの一覧には、サイト名やURLと併せて、管理担当者を記載しておきます。
対象ごとの確認方法は、次のとおりです。
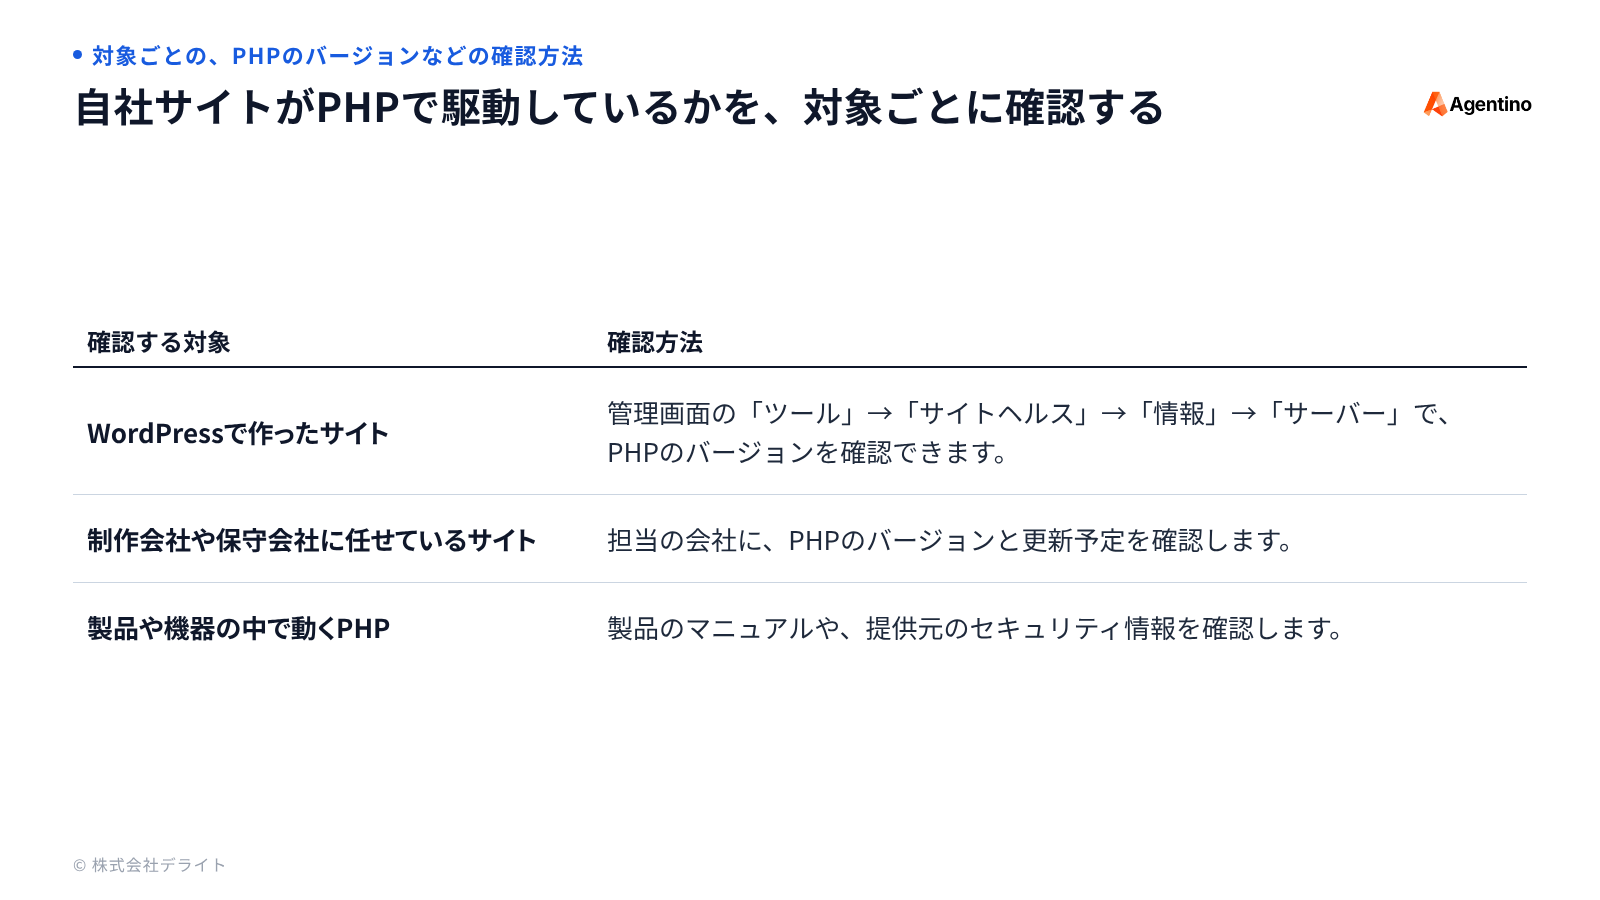
制作会社や保守会社に問い合わせる際は、対象のサイト名やURLも添えてください。依頼文は、たとえば次のようにまとめられます。
お世話になっております。
PHPの重大な脆弱性(CVE-2026-109618、CVE-2026-109619、通称PHP2Shell)への対応状況を確認しております。
貴社に管理をお願いしている弊社サイトについて、以下の2点をご回答いただけますと幸いです。
・現在のPHPのバージョン
・修正版への更新状況と、未対応の場合の更新予定日
対象サイト:[サイト名・URL]
恐れ入りますが、本日中にご回答をお願いいたします。
OpenAIは、PHPのバージョンを比較する確認ツールも公開しました14。サイトのHTTPヘッダーに表示されているバージョンだけを読み取り、修正版と比較するツールです14。
ヘッダーにバージョンが表示されていないと、結果は「UNKNOWN(不明)」になりますが、これは修正済みという意味ではありません14。反対に、提供元が修正をバックポートしている場合は、ヘッダーのバージョン番号からは修正済みかどうかが分かりません。また、「POTENTIALLY VULNERABLE(影響を受ける可能性あり)」と出ても、修正済みのことがあります14。
確認ツールは、コマンドライン(Node.js)か、Codexのスキルとして使います14。制作会社に運用を任せている場合は、管理画面で調べるか、保守担当者に問い合わせて、PHPのバージョンと更新状況を確認してください。
使用中のバージョンが修正版より古い場合は、修正版か、提供元が修正済みとしたバージョンに更新します。系統ごとの更新先は、次のとおりです(2026年10月22日時点)。
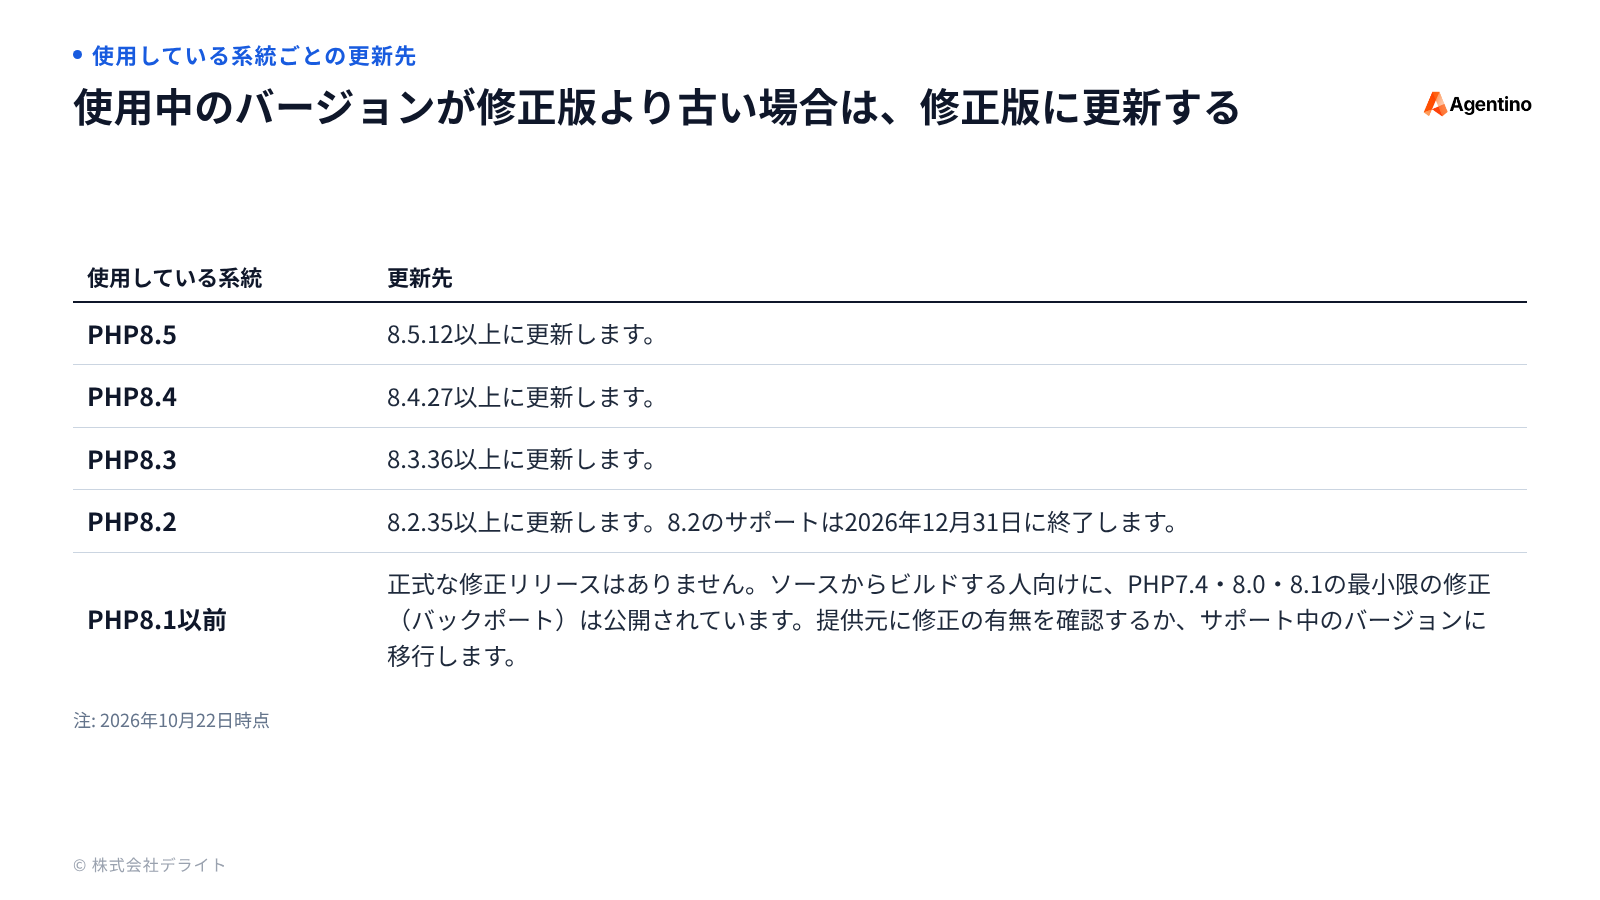
出典: PHP「Security advisory」1/PHP「News Archive - 2026」12
PHP8.2を使っている場合は、今回の更新と併せて、サポート終了を見据えた移行先と移行時期も検討してください。
更新作業の進め方は、サイトの管理体制によって異なります。
制作会社を窓口にしている場合も、実際にPHPを更新する担当者や事業者を確認しておきましょう。
更新の連絡を受けたら、PHPが修正版、または提供元が修正済みとしたバージョンに切り替わっているかを確認してください。確認したバージョンと確認日をサイトの一覧に記録し、対応状況を社内で共有しておきましょう。
動作確認などの事情ですぐに更新できない場合は、更新が完了するまでの間、サイトの一時停止や外部ネットワークからの切り離しを検討します816。ただし、これらはPHP本体の更新に代わるものではありません16。
CISAは、すぐに更新できないシステムを、更新するまで停止するよう求めています8。PHP8.1以前を使い続けるシステムも同様です8。
欧州のCERT-EUも、外部に公開しているアプリをネットワークから切り離すことを勧めています16。国内では、国家サイバー統括室が10月21日に、次の呼びかけを行いました17。
修正パッチを可及的速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。
これにより、同日には、国内の多くのサービスが暫定措置として一時停止しました17。
自社サイトでも停止の判断が必要になった場合は、業務への影響も含め、保守会社や社内の関係者と対応を相談してください。
Webの通信を監視する仕組み(WAF)も、更新までに利用できる対策の一つです8。ただし、設定を変える一時的な対策で減らせるのは、一部の攻撃経路だけです1。PHPの開発チームは、それだけで安全な状態にはならないとしています1。
AIの活用で古くからある欠陥が見つかりやすくなり、重大な更新は今後増えると見込まれます。PHP2Shellの欠陥は、10年以上前のPHP5.4の頃から存在したようです4。
PHP Foundationは、2024年に問題の兆候を見つけていました5。しかし、修正方法が定まらず、作業の中断と再開を繰り返したと説明しています5。
2026年8月11日には、Califが、その問題と同じ原因の欠陥をPHPに報告しました5。Califは、OpenAIのモデル「GPT-5.6 Sol」を使ってこの欠陥を発見しています6。OpenAIも同じ原因を独自に報告しました5。その後、Wizが8月24日に、OpenAIが9月18日に、追加の攻撃経路を報告しています5。
Wizによると、AIを使った研究者1人が、以前なら一流のチームが数か月かけた作業を1週間で終えました4。OpenAIは、AIが攻撃者のツール開発も速める可能性を指摘しています6。
OpenAIは、今後の見通しについて次のように述べています6。
we expect similar findings to increase sharply in the coming months.
(訳)同じような発見は、これからの数か月で急に増えると見込んでいます。
AIを使った調査が増え、PHPのセキュリティチームに寄せられる報告も増加しました5。チームは、7月1日以降に15件のCVEを公表しています5。
企業にとって大切なのは、次の脆弱性が見つかったときの対応フローが明確にしておくことです。
PHPを更新する担当者や事業者を、サイトごとに記録しておきましょう。連絡先や更新を依頼する手順も整理しておくことで、緊急の対応が必要になったときに、スムーズに対応可能です。
PHP2Shellとは、AIを使って見つかったPHP本体の重大な脆弱性です。PHPで動くサイトを持つ企業は、PHP本体を修正版に更新する必要があります。2026年10月22日時点で、公的機関は悪用を確認していませんが、複数のセキュリティ会社が攻撃を観測しています。
まずは自社サイトを一覧にし、PHPのバージョンと更新担当者を確かめてください。制作会社などに更新を依頼した場合も、修正版への切り替えまで確認します。
すぐに更新できない場合は、サイトの一時停止や外部ネットワークからの切り離しについて、保守会社や社内の関係者と相談しましょう。今回確認した担当者や連絡先、更新手順も、サイトの一覧にまとめておきましょう。
当メディアでは、AIとセキュリティに関する情報やノウハウを発信しています。当社プロダクトの「Agentino」は、営業やマーケティング業務を自律的に支援するエージェント基盤としても利用されています。営業プロセスの効率化をご検討の企業様は、お気軽にお問い合わせください。
A.PHP2Shellは、PHP本体にある2件の脆弱性(CVE-2026-109618、CVE-2026-109619)の呼び名です。どちらもCVSS 9.2で、ログインなしで外部からサーバー上のプログラムを実行されるおそれがあります。セキュリティ会社のCalif、OpenAI、クラウドセキュリティ会社のWizの3者が発見と報告に関わりました。
A.PHP5.4以降の、修正版より前のバージョンが対象です。修正版は、PHPの開発チームが2026年10月21日に公開した8.5.12・8.4.27・8.3.36・8.2.35です。PHP8.1以前には正式な修正リリースがないため、提供元に修正の有無を確認するか、サポート中のバージョンに移行します。
A.なりません。問題はPHP本体にあるため、WordPressやプラグインを更新しても、この脆弱性は直りません。サイトを動かしているPHP本体の更新が必要です。制作会社などから更新済みと連絡を受けた場合も、WordPressの更新なのか、PHP本体の更新なのかを確かめてください。
A.更新までの間、サイトの一時停止や外部ネットワークからの切り離しを検討します。米国のCISAは、すぐに更新できないシステムを、更新するまで停止するよう求めています。ただし、これらはPHP本体の更新に代わるものではなく、PHPの開発チームは、更新だけが安全な選択肢だとしています。
PHP「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6 ↩︎7
ITmedia NEWS「PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け」(2026年10月21日) ↩︎ ↩︎2
Wiz「PHP2Shell:AIがインターネットの70%に影響する重大なRCE脆弱性を発見」(2026年10月21日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5
The PHP Foundation「Today’s PHP Security Release, and How We’re Strengthening PHP Security」(2026年10月21日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6 ↩︎7 ↩︎8 ↩︎9
OpenAI「Patch the Planet: global response coordination as agents uncover critical vulnerabilities」(2026年10月21日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6 ↩︎7
Cloudflare「Cloudflare deploys protections against php2shell vulnerability」(2026年10月21日) ↩︎ ↩︎2 ↩︎3 ↩︎4
CISA「Critical Vulnerabilities in PHP Require Immediate Patching」(2026年10月21日) ↩︎ ↩︎2 ↩︎3 ↩︎4 ↩︎5 ↩︎6
Canadian Centre for Cyber Security「AL26-026 - Critical vulnerabilities impacting PHP - CVE-2026-109618 and CVE-2026-109619」(2026年10月21日) ↩︎
IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日) ↩︎ ↩︎2 ↩︎3 ↩︎4
SecurityWeek「PHP2Shell Patches Land as First Exploitation Attempts Hit Sensors」(2026年10月21日) ↩︎
PHP「News Archive - 2026」(PHP 8.2.35の公開の告知。2026年10月21日) ↩︎ ↩︎2
ITmedia NEWS「PHPの「緊急」レベルの脆弱性、開発元が修正バージョン公開 「直ちにアップデートを」」(2026年10月22日) ↩︎
CERT-EU「Critical Vulnerabilities in PHP」(2026年10月21日) ↩︎ ↩︎2 ↩︎3
Impress Watch「国内大手サービスで緊急メンテやサービス停止 PHP脆弱性で対策」(2026年10月21日) ↩︎ ↩︎2
Brotliの脆弱性とは、OpenAIのAIレッドチームが発見したデータ圧縮ライブラリの欠陥です。Node.jsだけでなく、Python・.NET・Envoyなど幅広いソフトウェアに影響し、米国のCISAは2026年10月27日(米国時間)に実際の悪用を確認しました。本記事では、影響を受けるソフトウェアと修正版、悪用の状況、企業が確認すべき項目と更新方法を解説します。
記事を読む
LiteLLMの侵害とは、AIモデルを呼び出すためのツール「LiteLLM」の不正なバージョンが配布された事件を指します。不正なバージョン、盗まれた認証情報の悪用の状況、企業に求められる対応を、2026年11月2日時点の情報で解説します。
記事を読む
Tailscale SSHの脆弱性とは、tailnet内の1台が侵害された場合に、別の端末でroot権限を取得されるおそれがあると報告された問題です。修正版1.104.4と公式のセキュリティ情報が公開されました。影響を受ける条件と、企業の対応を解説します。
記事を読むNext step